

2. Регулярка или стандартная библиотека ловят только синтаксис. RFC 5322 в полном объёме на практике не нужен, большинство провайдеров живёт на узком подмножестве.
3. MX-запись домена проверяется через dig или nslookup. Нет MX и нет A/AAAA у домена, почту туда отправлять бессмысленно.
4. SMTP-проверка VRFY и RCPT TO на крупных сервисах отключена или врёт. Считай её вспомогательным сигналом, а не приговором.
5. Единственный надёжный способ подтвердить ящик остаётся double opt-in. Всё остальное это фильтрация мусора до отправки.
Диагноз: форма принимает всё, письма отскакивают, и никто не понимает почему
Проверка адреса электронной почты начинается с банальной проблемы: форма регистрации пускает адрес вида admin@localhost, ты его принимаешь, отправляешь письмо, а оно отскакивает через три секунды с кодом 550. Через месяц база на 40 тысяч строк, из них десять тысяч это опечатки, одноразовые ящики и адреса, придуманные ботом по алгоритму test1@example.com, test2@example.com и так далее.
Знакомо. Я такое видел не один раз, и каждый раз владелец сервиса начинал с вопроса «а можно написать регулярку, которая отсечёт всё лишнее». Нельзя. Регулярка проверяет форму строки, а не факт существования ящика. Между «синтаксически валидный адрес» и «адрес, который примет письмо» лежит пропасть шириной в DNS, SMTP и политику конкретного провайдера.
Дальше начинается вторая серия. Ты добавляешь SMTP-проверку через VRFY и RCPT TO, радуешься, а Gmail тебе в ответ на каждый запрос говорит 250 OK, даже если ящика нет. Потому что Gmail не хочет, чтобы ты сканировал его базу. Ты думаешь, что проверил, а на самом деле тебе вежливо соврали.
Вот что разберём по фактам, без теории на 30 страниц:
- три слоя проверки и что каждый из них реально отсекает
- рабочие команды dig, nslookup и nc для проверки MX и SMTP
- скрипты на Python через email-validator и на PowerShell через MailAddress
- почему ведущие нули в IPv4 вроде 010.0.0.1 это отдельная боль
- что делать с catch-all доменами и одноразовыми ящиками
- как встроить проверку в форму без блокировки реальных пользователей
На весь разбор с настройкой уйдёт от 40 минут в простом случае и полдня, если ты попробуешь поднять собственный SMTP-пробер. Ниже разберём оба варианта и объясню, какой я выбрал и почему.
Причины: почему адрес проходит проверку и всё равно оказывается мусором
1. Регулярка проверяет форму, а не существование
Синтаксис адреса описан в RFC 5322, и там разрешено столько, что глаза разбегаются: кавычки в локальной части, точки в начале и в конце, комментарии в скобках, доменные литералы в квадратных скобках. Писать регулярку, которая покроет весь стандарт, бессмысленно. Провайдеры вроде Gmail и Яндекс.Почты всё равно не примут половину разрешённого. Практический минимум намного уже: буквы, цифры, точка, дефис, подчёркивание в локальной части, домен с точкой.
Итог: синтаксическая проверка отсекает явный мусор вроде user@ или @example.com, но пропускает user@example.com, если такого домена в природе не существует. Это первый слой, и он самый дешёвый. Дальше его подпирает DNS.
2. Домен без MX-записи почту не принимает
MX-запись это указатель на серверы, которые готовы принять почту для домена. Нет MX, нет принимающего сервера. Исключение из правил описано в RFC 5321: если MX нет, но у домена есть A или AAAA-запись, почта может доставляться прямо на этот хост. Многие MTA так и делают. Значит твоя проверка должна учитывать оба случая, иначе ты отбросишь рабочие адреса на мелких доменах без настроенного почтового сервиса.
Проверка MX занимает доли секунды, но требует нормального DNS-резолвера. Если ты бьёшь в публичный DNS через API, готовься к rate-limit и кэшу. Если резолвишь локально, кэш DNS может отдавать устаревшие данные до истечения TTL.
3. SMTP-проверка через VRFY и RCPT TO врёт
Идея простая: подключиться к MX-серверу по порту 25, представиться, дать команду VRFY user@example.com, получить ответ и сделать вывод. На практике крупные провайдеры давно закрыли эту лавочку. Gmail, Outlook и Яндекс отдают 252 или 250 на любой запрос, чтобы их не использовали как справочник адресов. Некоторые серверы после нескольких неудачных RCPT TO банят твой IP по reputation-листам.
Есть и вторая проблема: большинство VPS-провайдеров блокируют исходящий порт 25 по умолчанию, чтобы не разводили спам-рассылки. Ты даже не подключишься к MX, если не попросил у провайдера разблокировку. Проверь заранее, иначе весь скрипт упрётся в connection timeout на первом же адресе.
4. Catch-all домены принимают всё
Catch-all это настройка почтового сервера, при которой любой адрес в домене считается существующим и почта складывается в один ящик. Ты проверяешь random-xyz123@company.com, SMTP отвечает 250, ты радуешься. Но реального пользователя с таким адресом нет. Письмо уйдёт в корзину админа и будет там гнить годами.
Определить catch-all можно только эмпирически: отправить SMTP-проверку на заведомо несуществующий адрес в том же домене и посмотреть на ответ. Если сервер принял случайную строку, домен catch-all, и SMTP-проверка конкретных ящиков на нём бесполезна. Тут помогает только double opt-in.
5. Одноразовые адреса проходят все слои
Сервисы вроде temp-mail, mailinator и десятков клонов выдают рабочий ящик на 10 минут. Синтаксис корректный, MX есть, SMTP отвечает 250, ящик реально принимает письмо. Через час он мёртв. Пользователь, который зарегистрировался на такой адрес, до твоего письма не дотянется.
Бороться с этим можно только по чёрному списку доменов. Их публикуют в открытом виде, обновляют регулярно, но любой список устаревает быстрее, чем ты его подключишь. Считай это не защитой, а фильтром спама.
6. Проверка IP-адреса это отдельная история
IP-адрес в форме выглядит переменной, которую надо валидировать, но валидация тут не сводится к «четыре числа через точку». Октеты должны быть в диапазоне 0 до 255, значит 256.1.1.1 и 999.999.999.999 отбраковываются. Дальше начинается веселье: ведущие нули в октетах, например 010.0.0.1, в некоторых парсерах трактуются как восьмеричная запись и превращаются в 8.0.0.1. Разные библиотеки ведут себя по-разному, а один и тот же адрес в логах у тебя и у пользователя окажется двумя разными хостами.
Резюме: не путай строку адреса с канонизированным значением. Канонизируй через ipaddress в Python или System.Net.IPAddress в .NET, а не самописным split по точке.
Рецепт: рабочий конвейер проверки адреса
Подготовка
Что нужно до старта:
- хост или контейнер с Linux. Проверял на Ubuntu 24.04 LTS и Debian 12, схема работает и на RHEL-семействе.
- Python 3.11 и выше, pip, venv. Для скриптов проверки синтаксиса, MX и IP.
- Утилиты dig, nc (netcat), curl. Ставятся одной командой.
- исходящий порт 25, если хочешь SMTP-проверку. Проверь у провайдера и не запускай в продакшн, если не согласовал.
- PowerShell 7.4 для варианта на Windows, если скрипт крутится на сервере под Win.
Сразу разведём зоны: то, что можно запускать на пользовательском фронте, и то, что делается только на бэкенде. Синтаксис это фронт, DNS и SMTP это бэкенд. Смешаешь, получишь задержки, утечку DNS-запросов и бан по rate-limit от публичных DNS.
Системные требования
| Компонент | Минимальная версия | Проверенная версия | Комментарий |
|---|---|---|---|
| ОС (Linux) | Ubuntu 22.04 LTS | Ubuntu 24.04 LTS | Debian 12 тоже работает |
| Python | 3.9 | 3.12 | email-validator версии 2.x |
| PowerShell | 7.0 | 7.4 | для варианта на Windows |
| dig | bind9-dnsutils 9.18 | 9.18 | проверка MX и A/AAAA |
| netcat | openbsd-netcat | 1.2xx | ручная SMTP-проверка |
| PostgreSQL (для логирования) | 14 | 16 | опционально, если ведёшь статистику |
На момент публикации актуальна Python 3.13 и email-validator 2.2. Перед установкой проверь свежие релизы.
Проверка среды перед началом
Убедись, что у тебя есть Python нужной версии и утилиты на месте. Если команда ничего не выводит с непустым результатом, ставь пакеты через apt.
python3 --version
dig -v
nc -h 2>&1 | head -1
Ожидаемый результат: три строки с версиями, без ошибок. Если nc не установлен, apt install netcat-openbsd. Если dig ругается на отсутствие, apt install dnsutils.
Проверь, отпускает ли провайдер порт 25. Делаем подключение к публичному MX и ждём баннер.
timeout 5 nc -v gmail-smtp-in.l.google.com 25
Ожидаемый результат: строка вида 220 mx.google.com ESMTP. Если висит и выпадает по таймауту, провайдер режет порт. У некоторых хостеров блокировка снимается по тикету, у других нет, и тогда SMTP-проверку делай на отдельном VPS без блокировки.
Таблица портов
| Порт | Протокол | Назначение | Доступен снаружи |
|---|---|---|---|
| 25 | TCP | исходящий SMTP для VRFY и RCPT TO | закрыт на большинстве VPS |
| 53 | TCP/UDP | DNS-запросы MX и A/AAAA | исходящий, обычно открыт |
| 443 | TCP | обращение к публичным API DNS-чёрных списков | исходящий, открыт |
| 80 | TCP | резерв для DNS-over-HTTPS | исходящий, открыт |
| 5432 | TCP | PostgreSQL для логов проверок, если используешь | только внутри сети, не наружу |
Наружу торчит только 443 для API-запросов, если ты их делаешь. Остальное закрыто входящими правилами. Порт 5432 в интернет не выставляй ни при каких условиях.
Архитектура конвейера
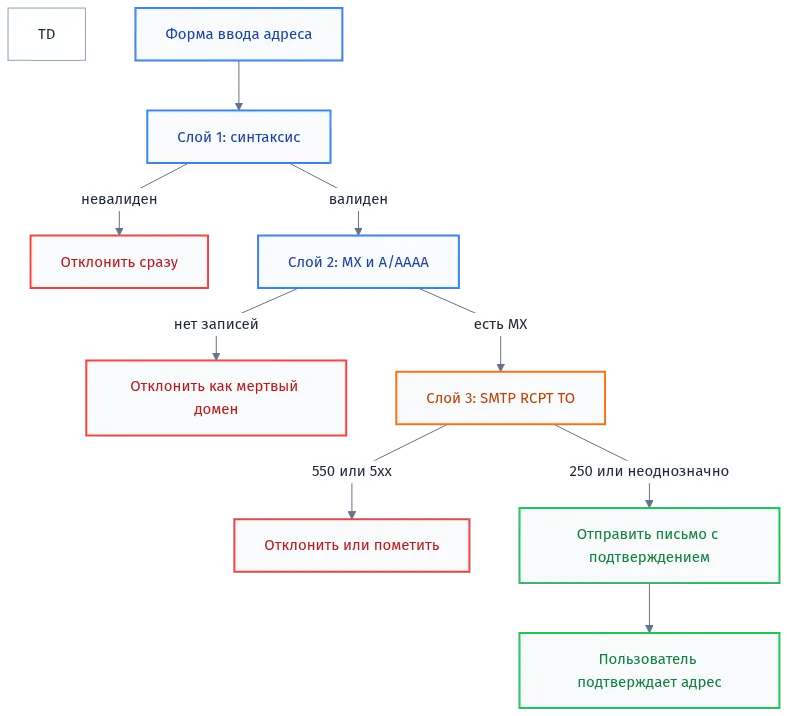
Схема простая: три фильтра, каждый отсекает своё. Финальный шаг это письмо с подтверждением, потому что ни один предыдущий слой не даёт гарантии существования ящика.
Шаг 1. Установка и настройка окружения
Заводим виртуальное окружение и ставим зависимости. Так ты не гадишь в системный Python и повторяешь установку одной командой.
apt update
apt install -y python3 python3-venv python3-pip dnsutils netcat-openbsd
python3 -m venv /opt/emailcheck/venv
source /opt/emailcheck/venv/bin/activate
pip install --upgrade pip
pip install email-validator dnspython
Ожидаемый результат: команда email-validator —version показывает версию 2.x, dnspython 2.x. Если pip ругается на отсутствие lxml для сборки, поставь apt install python3-lxml и повтори.
Whitelist-домены вида example.com и localhost лучше исключить на уровне приложения, а не резать регуляркой. Логика «отсекать всё, что не похоже на настоящий домен» ломается на внутренних адресах и на картинках типа user@company.internal.
в приложении заведи список разрешённых и запрещённых доменов в отдельных файлах:
/etc/emailcheck/whitelist.txt
/etc/emailcheck/blocklist.txt
Whitelist это корпоративные домены, которые точно принимают почту. Blocklist это известные одноразовые сервисы. Обновляй blocklist раз в неделю по cron. Не полагайся на него как на единственную защиту, ниже объясню почему.
Шаг 2. Проверка синтаксиса на Python
Библиотека email-validator делает всё за нас: парсит по RFC 5322 в разумном подмножестве, проверяет домен на существование A/AAAA и MX записей, нормализует Unicode и проверяет длину. Тот самый случай, когда чужая работа уже сделана и повторять её не надо.
from email_validator import validate_email, EmailNotValidError

def check_syntax(raw_address: str) -> tuple[bool, str]:
    try:
        result = validate_email(raw_address, check_deliverability=False)
        return True, result.normalized
    except EmailNotValidError as err:
        return False, str(err)

for addr in ["user@example.com", "bad@@nope", "admin@localhost"]:
    ok, info = check_syntax(addr)
    print(addr, ok, info)
Ожидаемый результат: user@example.com True user@example.com, остальные две строки с False и текстом ошибки. Обрати внимание на параметр check_deliverability=False. По умолчанию email-validator лезет в DNS и на каждый вызов делает MX-запрос, что на потоке в 100 адресов делает проверку медленной. Разделяуй слои явно.
Отдельно про длину. Максимум локальной части 64 символа, доменной 255, всего адреса 254. Email-validator это соблюдает. Если ты пишешь свою проверку, добавь эти лимиты руками. Адрес длиной 500 символов разорвёт некоторые MTA, и ты получишь баг, который искать будешь неделю.
Шаг 3. Проверка MX-записей домена
Это второй слой, он делается на бэкенде. Сначала пробуем MX. Если MX нет, смотрим A/AAAA по правилу fallback.
import dns.resolver

def check_domain_records(domain: str) -> dict:
    result = {"mx": [], "a": [], "mx_found": False}
    try:
        answers = dns.resolver.resolve(domain, "MX")
        result["mx"] = sorted([(r.preference, str(r.exchange).rstrip(".")) for r in answers])
        result["mx_found"] = True
    except (dns.resolver.NoAnswer, dns.resolver.NXDOMAIN):
        pass
    except dns.resolver.NoNameservers:
        return result
    try:
        a_answers = dns.resolver.resolve(domain, "A")
        result["a"] = [str(r) for r in a_answers]
    except (dns.resolver.NoAnswer, dns.resolver.NXDOMAIN):
        pass
    return result

print(check_domain_records("gmail.com"))
print(check_domain_records("example.com"))
Ожидаемый результат: для gmail.com список MX из пяти записей с приоритетами 5, 10, 40, 50, 30, для example.com пустой список MX и пустой список A, если домен-заглушка. Если у домена нет ни MX, ни A/AAAA, почту туда отправлять нельзя.
Через командную строку то же самое проверяется быстрее и без скрипта.
dig +short MX gmail.com
dig +short MX some-domain-without-mx.com
dig +short A some-domain-without-mx.com
Комбинируй: если MX непустой, берёшь его хосты для SMTP-проверки. Если MX пусто и A непусто, по RFC 5321 fallback идёт на A. Если оба пусто, домен мертворождённый.
Шаг 4. Ручная SMTP-проверка через netcat
Прежде чем писать автоматику, посмотри руками, как отвечает конкретный сервер. Так ты поймёшь, врёт он или говорит правду.
nc gmail-smtp-in.l.google.com 25
В открывшейся сессии вводи команды по очереди:
EHLO check.local
MAIL FROM:<test@yourdomain.com>
RCPT TO:<user@gmail.com>
RCPT TO:<qwertyuiop12345-not-a-real-account@gmail.com>
QUIT
Ожидаемый результат: на оба RCPT TO сервер ответит 250 или 251. То есть Gmail не различает существующий и несуществующий ящик на этом этапе. Ты только что убедился, что SMTP-проверка на Gmail бесполезна как индикатор существования адреса. На мелком корпоративном сервере с postfix ответ может быть честнее: 550 User unknown на несуществующий ящик.
Не перепутай: если ты запрашиваешь VRFY, а сервер отвечает 252 Cannot VRFY user, но при этом примет почту, это значит VRFY отключен, а SMTP-сервер нормальный. Не делай вывод об отсутствии ящика из одного 252.
Шаг 5. Проверка catch-all домена
Перед тем как верить SMTP-ответу, проверь домен на catch-all. Отправь RCPT TO на случайный адрес и посмотри, что сервер скажет.
nc -v mail.catch-all-company.com 25
Дальше в сессии:
EHLO check.local
MAIL FROM:<test@yourdomain.com>
RCPT TO:<zzz-random-12345-xyz@catch-all-company.com>
QUIT
Ожидаемый результат: если пришло 250 на заведомо мусорный адрес, домен работает в режиме catch-all и SMTP-проверка конкретных ящиков теряет смысл. Помечай такие домены флагом и не давай SMTP-результату влиять на решение, только синтаксис и DNS плюс double opt-in.
Автоматизировать catch-all в проде можно, но каждый домен требует отдельного SMTP-подключения. На потоке в тысячу адресов с разными доменами это тысячи коннектов. Считай бюджет: 1 секунда на домен, 1000 доменов, 15 минут только на эту проверку. Держи кэш MX и результат catch-all на домен, а не на адрес. Один домен проверяем один раз, дальше берём из кэша с TTL часов этак в двенадцать.
Шаг 6. Проверка адреса на PowerShell
Если форма живёт на Windows-сервере, самый простой путь встроенный класс MailAddress. Он честно бросает FormatException на откровенно битую строку.
function Test-EmailAddress {
    param(
        [Parameter(Mandatory=$true)]
        [string]$Address
    )
    try {
        $mail = [System.Net.Mail.MailAddress]::new($Address)
        return [PSCustomObject]@{
            Address   = $Address
            IsValid   = $true
            Normalized = $mail.Address
        }
    } catch [System.FormatException] {
        return [PSCustomObject]@{
            Address    = $Address
            IsValid    = $false
            Normalized = $null
        }
    }
}

Test-EmailAddress -Address "user@example.com"
Test-EmailAddress -Address "qwerty@@example"
Test-EmailAddress -Address "user@example.com trailing"
Ожидаемый результат: первый вызов IsValid = True с нормализованным адресом, остальные False. Класс не проверяет DNS, только синтаксис. Это те же первый слой и никаких чудес. Не пытайся на MailAddress навесить проверку MX, для этого есть Resolve-DnsName.
Resolve-DnsName -Name "gmail.com" -Type MX -ErrorAction SilentlyContinue
Resolve-DnsName -Name "example.com" -Type A -ErrorAction SilentlyContinue
Ожидаемый результат: первая команда отдаёт список MX с приоритетами, вторая список A. Если ни одной записи не найдено, домен почту не принимает.
Шаг 7. Проверка IP-адреса
Форма может принимать не только email, но и IP. Валидируй через стандартный парсер, а не самописный split.
import ipaddress

def check_ip(raw: str) -> tuple[bool, str]:
    try:
        addr = ipaddress.ip_address(raw)
        return True, str(addr)
    except ValueError as err:
        return False, str(err)

for candidate in ["192.168.1.1", "256.1.1.1", "010.0.0.1", "2001:db8::1"]:
    ok, info = check_ip(candidate)
    print(candidate, ok, info)
Ожидаемый результат: 192.168.1.1 True 192.168.1.1, 256.1.1.1 False, 010.0.0.1 вызовет ValueError в новых версиях Python, потому что ведущие нули запрещены с версии 3.9.5. Если ты держишь старую систему, будь готов к тому, что 010.0.0.1 может превратиться в восьмеричное 8.0.0.1 и ты дважды залогируешь один адрес как разные.
На PowerShell то же самое через System.Net.IPAddress:
[System.Net.IPAddress]::TryParse("192.168.1.1", [ref]$null)
[System.Net.IPAddress]::TryParse("256.1.1.1", [ref]$null)
[System.Net.IPAddress]::TryParse("010.0.0.1", [ref]$null)
Ожидаемый результат: True, False и True соответственно. Да, 010.0.0.1 .NET принимает как 8.0.0.1. Это ровно тот случай, когда самописный валидатор лучше стандартного только в голове разработчика.
Шаг 8. Проверка IP в чёрных списках по email-адресу отправителя
Если ты запускаешь рассылку, проверь не только адрес получателя, но и репутацию своего домена и IP-адреса отправки. Это делается через DNSBL.
dig +short 1.2.0.192.zen.spamhaus.org A
dig +short 1.2.0.192.b.barracudacentral.org A
Ожидаемый результат: пустой ответ, если IP чист. Если вернулся адрес вида 127.0.0.10 или 127.0.0.4, IP в чёрном списке, письма будут отскакивать или уходить в спам. Замени октеты в примере на обратный порядок твоего IP.
Безопасность на этапе настройки
Проверка адресов это код, работающий на бэкенде. Значит вводим базовые правила:
Первое: не выставляй сервис проверки в интернет без аутентификации. Любой желающий просканирует твою базу адресов через твой же API. Если нужно, ограничь доступ по IP-whitelist в UFW и повесь rate-limit по HMAC-токену.
ufw default deny incoming
ufw default allow outgoing
ufw allow from 10.0.0.0/24 to any port 8080 proto tcp
ufw enable
ufw status verbose
Ожидаемый результат: статус active, разрешена только подсеть 10.0.0.0/24 на порт 8080. Остальные входящие отброшены.
Второе: не запускай сервис под root. Отдельный системный пользователь с минимумом прав.
useradd --system --home /opt/emailcheck --shell /usr/sbin/nologin emailcheck
chown -R emailcheck:emailcheck /opt/emailcheck
Третье: храни список запрещённых доменов и API-токены в файлах с правами 640, читаемыми только этим пользователем. Исключение владельца, никакой группы wheel.
chmod 640 /etc/emailcheck/blocklist.txt
chmod 640 /etc/emailcheck/tokens.env
chown emailcheck:emailcheck /etc/emailcheck/blocklist.txt /etc/emailcheck/tokens.env
Четвёртое: логируй каждую проверку с хэшем адреса, а не с открытым значением. В логах email-адрес это персональные данные, GDPR и 152-ФЗ никто не отменял. Хэш через SHA-256 с солью позволяет считать статистику, но не восстанавливает оригинал.
import hashlib
import os

SALT = os.environ["EMAILCHECK_SALT"].encode()

def hash_address(addr: str) -> str:
    return hashlib.sha256(SALT + addr.lower().encode()).hexdigest()
Пятое: если ты делаешь SMTP-подключения, ограничь исходящие соединения по таймауту и количеству. Один залипший коннект заблокирует воркер, десять таких положат пул. Используй socket timeout пять секунд и максимум два ретрая с экспоненциальной задержкой.
Шестое: «Quis custodiet ipsos custodes?» — кто сторожит сторожей. Твой валидатор тоже требует проверки: напиши тест, который прогонит список известных адресов с ожидаемым ответом. Иначе валидатор тихо начнёт отклонять реальные ящики, и ты узнаешь об этом из жалоб через две недели.
Проверка: убеждаемся, что конвейер работает
Проверок четыре: синтаксис, MX, SMTP и IP. Гоняем каждую отдельно, потом одним скриптом.
Проверка синтаксиса
Запускаем скрипт на разнотипных адресах и сверяем результат с ожиданием.
source /opt/emailcheck/venv/bin/activate
python3 -c "
from email_validator import validate_email, EmailNotValidError
tests = [
    ('user@example.com', True),
    ('user.name+tag@example.co.uk', True),
    ('user@@example.com', False),
    ('a'*70 + '@example.com', False),
    ('user@' + 'a'*300 + '.com', False),
]
for addr, expected in tests:
    try:
        validate_email(addr, check_deliverability=False)
        got = True
    except EmailNotValidError:
        got = False
    status = 'OK' if got == expected else 'FAIL'
    print(status, addr[:50])
"
Ожидаемый результат: четыре строки OK и одна FAIL, если ты намеренно даёшь длинный адрес на 70 и больше символов локальной части. Локальная часть длиннее 64 отвергается.
Проверка MX и A
Прогоняем три домена с разным поведением: рабочий, без MX но с A, полностью мёртвый.
dig +short MX gmail.com | wc -l
dig +short MX mailinator.com | wc -l
dig +short A nonexistent-domain-1a2b3c4d5e.com | wc -l
Ожидаемый результат: первая команда больше нуля, остальные обе нулю. Если mailinator вернул MX, значит домен живой, просто одноразовый. Помечай его blocklist-фильтром, не DNS-проверкой.
Проверка SMTP-коннекта
Прогоняем ручную сессию и фиксируем ответы. Если Gmail на оба RCPT TO ответил 250, ты официально знаешь, что SMTP-проверка на Gmail бесполезна. Строим логику так, чтобы 250 от Gmail не считалось подтверждением существования ящика.
printf 'EHLO check.local\r\nMAIL FROM:\r\nRCPT TO:\r\nQUIT\r\n' | timeout 10 nc gmail-smtp-in.l.google.com 25
Ожидаемый результат: строки с кодами 220 в начале и 221 в конце. На строку RCPT TO придёт 250 или 251. Если всё зависло и выпало на таймаут, порт 25 закрыт провайдером, разбирайся с хостером.
Проверка IP
Прогоняем список адресов через наш парсер и сверяем количество валидных.
python3 -c "
import ipaddress
tests = ['192.168.1.1', '10.0.0.1', '256.1.1.1', '999.999.999.999', '010.0.0.1', '2001:db8::1']
ok = 0
for t in tests:
    try:
        ipaddress.ip_address(t)
        ok += 1
    except ValueError:
        pass
print('valid:', ok, 'of', len(tests))
"
Ожидаемый результат: valid: 4 of 6. Октеты 256 и 999 отбрасываются, 010.0.0.1 тоже, IPv6 валиден. Если у тебя получилось 3 или 5, ты используешь другую версию Python или другую логику парсинга, разбирайся до конца.
Проверка логирования и хэширования
Запускаем запись адреса в лог через hash-функцию и проверяем, что в логе нет открытых адресов.
export EMAILCHECK_SALT=$(openssl rand -hex 32)
python3 -c "
import hashlib, os
salt = os.environ['EMAILCHECK_SALT'].encode()
addr = 'user@example.com'
print(hashlib.sha256(salt + addr.lower().encode()).hexdigest())
"
grep -c '@' /var/log/emailcheck/check.log
Ожидаемый результат: hex-строка на 64 символа в первом выводе, во втором ноль. Если grep нашёл символ @, значит где-то сыплются открытые адреса, разбирайся с фильтром.
Проверка схемы через интеграционный тест
Собираем всё вместе: синтаксис, MX, флаги catch-all, disposable. Одним прогоном на фиксированном наборе адресов.
from email_validator import validate_email, EmailNotValidError
import dns.resolver

def full_check(addr: str) -> dict:
    report = {"address": addr, "syntax_ok": False, "mx_found": False, "flags": []}
    try:
        norm = validate_email(addr, check_deliverability=False).normalized
        report["syntax_ok"] = True
        report["normalized"] = norm
    except EmailNotValidError as err:
        report["error"] = str(err)
        return report
    domain = addr.split("@", 1)[1]
    try:
        ans = dns.resolver.resolve(domain, "MX")
        if len(ans) > 0:
            report["mx_found"] = True
            report["mx"] = [str(r.exchange).rstrip(".") for r in ans]
    except (dns.resolver.NoAnswer, dns.resolver.NXDOMAIN, dns.resolver.NoNameservers):
        pass
    if domain in ("mailinator.com", "temp-mail.org", "guerrillamail.com"):
        report["flags"].append("disposable")
    return report

for a in ["user@gmail.com", "user@mailinator.com", "abcd@nonexistent-zzz123.com"]:
    print(full_check(a))
Ожидаемый результат: первый адрес с syntax_ok True и mx_found True; второй с флагом disposable; третий с syntax_ok True, но mx_found False. Логика приложения: третий отклонить, второй обработать по политике, первый отправить на double opt-in.
Если все пять проверок прошли, конвейер на месте. Дальше остаётся эксплуатация: что делать с ложными срабатываниями, как защититься от rate-limit при проверках, как обновлять blocklist, что делать, когда провайдер отдаёт 4xx на VRFY и как отделить «точно мусор» от «может быть мусор». Ниже про это и про типичные ошибки, которых никто не ждёт.
Почему проверка адреса ломается на живых провайдерах
Синтаксис чистый, MX-запись есть, VRFY отвечает 250. А письмо всё равно уходит в никуда. Смотри, где именно всё разваливается.
Ошибка: 550 5.7.1 Relay access denied
Ты дёргаешь чужой MX напрямую с домашнего или облачного IP, сервер видит соединение без PTR-записи и режет его на этапе RCPT TO. Крупные провайдеры вроде Gmail и Microsoft это сделали нормой: соединение от неизвестного хоста помечается как спам-попытка.
PTR у твоего исходящего IP должен резолвиться в имя, совпадающее с HELO-именем. Проверяй с двух сторон.
dig -x 203.0.113.25 +short
dig mx gmail.com +short
nc -vz gmail-smtp-in.l.google.com 25
Если обратной зоны нет, SMTP-проверка из этой точки не работает в принципе. Гоняй её только с сервера, у которого PTR настроен и домен внесён в SPF.
Ошибка: соединение проходит, но RCPT TO возвращает 250 на любой адрес
Это catch-all. Домен принимает всё, что ты в него ни бросишь, включая qwerty@, asdf@ и случайный набор букв. SMTP-проверка на таком домене теряет смысл: 250 ничего не значит.
Отделяй catch-all от честных ответов. Отправь RCPT TO на заведомо несуществующий адрес в том же домене со случайным UUID в локальной части. Если получил 250, домен catch-all, и все остальные 250 в этой сессии ничего не подтверждают.
import smtplib
import uuid

def is_catch_all(mx_host, domain):
    probe = f"{uuid.uuid4().hex}@{domain}"
    try:
        with smtplib.SMTP(mx_host, 25, timeout=10) as s:
            s.ehlo("checker.example.com")
            s.mail("probe@checker.example.com")
            code, _ = s.rcpt(probe)
            return code == 250
    except (smtplib.SMTPException, OSError):
        return False
Функция вернула True, значит домен в белый список, но по конкретному ящику ты по-прежнему ничего не знаешь.
Ошибка: greylisting отвечает 450 4.7.1
Сервер временно отказывает незнакомым отправителям и просит повторить через несколько минут. Твоя проверка видит 450 и делает вывод «адреса нет». Вывод неверный.
Повторяй RCPT через 5 и 15 минут с того же IP и того же HELO. Сервер запоминает тройку IP, отправитель, получатель. Если меняешь HELO между попытками, таймер сбрасывается и ты можешь долбиться в greylist вечно.
| Код | Смысл | Что делать |
|---|---|---|
| 250 | Адрес принят | Пометить как валидный, но не гарантировать доставку |
| 450 / 451 | Временный отказ, greylist | Повторить с той же тройки IP-HELO-адрес через 5-15 минут |
| 550 / 551 | Адреса нет или релеинг запрещён | Пометить невалидным, 550 5.7.1 значит проблема на твоей стороне |
| 552 / 553 | Переполнен ящик или неверный синтаксис на стороне сервера | Логировать, повторить позже, не удалять адрес из базы |
| 421 | Сервер закрывает соединение | Снизить скорость, включить backoff, сменить исходящий IP |
Ошибка: домен подписан на DMARC p=reject, а ты всё равно шлёшь проверочный RCPT с чужого имени
Тут не про то, что тебя забанят. Тут про то, что твои проверочные сессии выглядят как разведка перед спам-кампанией. Hardened-серверы складывают такие IP в собственные чёрные списки и делятся ими с соседями.
Заводи отдельный поддомен для проверок, например verify.example.com, и не смешивай его с основной почтой. Отдельный IP, отдельная репутация, отдельные последствия.
Ошибка: проверка IP отдаёт 256.1.1.1 как валидный
Самописный парсер на split(‘.’) и int() не ловит выход за диапазон. Ноль и 255 проходят молча, 256 нет, но если ты забыл bounds check, получаешь «валидный» адрес, который ни одна сеть не примет.
И отдельно про ведущие нули. 010.0.0.1 разные парсеры читают по-разному: кто-то как десятичное 10, кто-то как восьмеричное 8. Один адрес, два разных хоста.
import ipaddress

def parse_ipv4(addr: str):
    if any(len(octet) > 1 and octet.startswith("0") for octet in addr.split(".")):
        raise ValueError(f"ведущие нули в октетах: {addr}")
    return ipaddress.IPv4Address(addr)

parse_ipv4("256.1.1.1")
parse_ipv4("010.0.0.1")
parse_ipv4("192.168.1.1")
Первые два вызова падают, третий возвращает объект. Модуль ipaddress делает основную работу за тебя, не пиши проверку диапазона вручную.
Альтернативы самописному конвейеру
Проверку можно отдать готовым инструментам. Каждый закрывает свой кусок, полного решения без отправки письма не существует, но выбрать есть из чего.
Библиотека email-validator для Python
Делает сразу три вещи: проверяет синтаксис по обновлённому regex, опционально резолвит MX домена и опционально делает SMTP-проверку. Умеет отличать deliverable от risky.
from email_validator import validate_email, EmailNotValidError

try:
    result = validate_email(
        "user@example.com",
        check_deliverability=True,
        dns_resolver=None,
    )
    print(result.normalized)
except EmailNotValidError as e:
    print(f"невалидный: {e}")
Флаг check_deliverability ходит в DNS за MX. Ложные срабатывания на catch-all доменах всё равно остаются, потому что библиотека тоже получает 250 от любого адреса. Против этого она бессильна.
System.Net.Mail.MailAddress в PowerShell
Встроенный класс на .NET, ничего ставить не нужно, работает в PowerShell 7 и современном Windows PowerShell. Бросает FormatException, если формат не по стандарту.
function Test-EmailFormat {
    param([Parameter(Mandatory)][string]$Address)
    try {
        $null = [System.Net.Mail.MailAddress]::new($Address)
        return $true
    }
    catch [System.FormatException] {
        return $false
    }
}

Test-EmailFormat "user@example.com"
Test-EmailFormat "user@@example.com"
Проверяет только синтаксис. За SMTP и MX идёшь отдельно, через Test-NetConnection и Resolve-DnsName.
DNS-проверка без отправки пакета на 25 порт
Если провайдер блокирует исходящий 25 порт или ты не хочешь светить IP, проверяй только MX. Меньше информации, но никаких следов в чужих логах.
dig +short MX example.com
dig +short A example.com
dig +short TXT example.com | grep spf
Платные сервисы проверки
ZeroBounce, NeverBounce, Kickbox, Hunter и подобные держат собственные IP-пулы с прогретой репутацией и базой известных catch-all доменов. Скрипт этого не даст. Цена за адрес копеечная, но появляется vendor lock-in: меняешь провайдера, теряешь накопленную статистику.
Почему основной выбран самописный конвейер: ты держишь данные у себя, знаешь, где какой слой ошибается, и не платишь за адреса, которых в базе миллионы. Платный сервис подключаешь поверх, когда точности DNS плюс SMTP уже не хватает. «Omnis comparatio claudicat» — всякое сравнение хромает. Бенчмарк чужого API на своих данных не переносится, проверяй точность каждого слой на своей выборке, а не на маркетинговых обещаниях.
Профилактика: rate-limit, репутация, мониторинг
Ограничивай скорость SMTP-проверок
Один поток, одна сессия на MX, пауза не меньше 2 секунд между RCPT. Некоторые серверы дают 50-100 команд в час с одного IP и начинают отвечать 421 всем подряд. Пятнадцать параллельных потоков превращают тебя в DDoS на чужой MX.
# простейший throttle через xargs
cat emails.txt | xargs -n 1 -P 1 -I {} bash -c 'check_email {}; sleep 2'
Параметр -P 1 держит один воркер. Не поднимай, пока не убедишься, что целевая MX терпит.
Веди базу отказов
Каждый код от чужого сервера это сигнал. 550 сохраняй в поле status=invalid с датой. 450 записывай в retry_queue с временем следующей попытки. Данные копи, из них потом строится статистика по провайдерам: какой MX чаще врёт, какой капризничает по расписанию.
CREATE TABLE email_checks (
    id BIGSERIAL PRIMARY KEY,
    address TEXT NOT NULL,
    domain TEXT NOT NULL,
    syntax_ok BOOLEAN NOT NULL,
    mx_ok BOOLEAN NOT NULL,
    smtp_code INT,
    smtp_msg TEXT,
    catch_all BOOLEAN DEFAULT FALSE,
    status TEXT NOT NULL DEFAULT 'unknown',
    checked_at TIMESTAMPTZ DEFAULT now()
);

CREATE INDEX idx_email_checks_domain ON email_checks (domain, checked_at DESC);
CREATE INDEX idx_email_checks_status ON email_checks (status);
Индекс по domain нужен, потому что ты будешь регулярно смотреть, как один и тот же провайдер отвечает на прошлой неделе и сегодня. Без индекса EXPLAIN покажет seq scan на миллионах строк и аналитика встанет.
Мониторинг состояния конвейера
Три метрики, которые надо снимать и складывать в Prometheus или Zabbix:
- доля 450 в общем потоке RCPT за час: рост означает, что провайдер начал резать твой IP
- среднее время ответа MX: вылезло за 5 секунд, значит очередь на их стороне и твои таймауты сработают раньше
- распределение статусов syntax_ok, dns_ok, smtp_ok по дням: падение smtp_ok при стабильных остальных значит проблема на стороне доставки
Алерт на скачок 421 и 450 в течение получаса. Если такое случилось, снижай скорость до одной проверки в 10 секунд и жди сутки, прежде чем возвращать нормальный темп.
Бэкап базы проверок
Что копировать: таблицу email_checks целиком, потому что история отказов дороже, чем восстановление. Как часто: pg_dump раз в сутки, полный бэкап раз в неделю. Где хранить: вне сервера с конвейером, минимум одна копия на объектном хранилище с версионированием.
pg_dump -Fc -U checker -d email_check_db \
  > /backup/email_check_$(date +%F).dump

pg_restore -l /backup/email_check_2025-01-15.dump | head
Проверяй восстановление раз в месяц на отдельной машине. Дамп, который ни разу не разворачивали, это лотерейный билет, а не резервная копия.
Автозапуск и изоляция
Конвейер гоняй systemd-юнитом или таймером, не cron-ом из-под пользователя с домашней директорией в NFS. Runbook:
/etc/systemd/system/email-check.service
[Unit]
Description=Email verification worker
After=network-online.target

[Service]
Type=oneshot
User=checker
Group=checker
WorkingDirectory=/opt/email-check
ExecStart=/opt/email-check/venv/bin/python worker.py
PrivateTmp=yes
ProtectSystem=strict
ProtectHome=yes
ReadWritePaths=/opt/email-check/state
NoNewPrivileges=yes

[Install]
WantedBy=multi-user.target
Юнит с ProtectSystem=strict не даст воркеру случайно записать в /etc или /usr. Директорию state подключи через ReadWritePaths, там держи очередь и SQLite-кэш.
Безопасность конвейера
Проверка email это разведка на чужих серверах. Веди её аккуратно.
- Исходящий трафик на 25-й порт заворачивай через отдельный IP, не тот же, с которого уходит твоя корпоративная почта
- Аутентификацию через SSH-ключи на сервере конвейера, пароли отключены, root логин запрещён
- fail2ban на SSH и на попытки соединения извне к твоему воркеру, если он вообще слушает наружу
- Отдельный пользователь БД с правами только на email_check_db, не суперюзер и не владелец кластера
- Ограничение по IP на входящие API-запросы, если конвейер отдаёт результаты наружу
Адресную книгу, которую ты проверяешь, считай персональными данными. Хранение без основания и без срока удаления превращается в проблему с законом о персональных данных.
Обновление и откат
Библиотека email-validator меняет проверку синтаксиса между минорными версиями, потому что меняется сам список того, что допустимо. Перед апдейтом гоняй свой набор эталонных адресов через старую и новую версию, считай расхождения.
pip install --dry-run --upgrade email-validator
pip download email-validator==2.1.0 -d /tmp/wheels
pip install /tmp/wheels/email_validator-2.1.0-py3-none-any.whl
Откат через скачанный wheel, без похода в интернет. Держи последние три версии локально, потому что PyPI иногда лежит в самый неподходящий момент.
Troubleshooting: что ещё ломает проверку
Адрес с плюсиком отвергается на твоей стороне
Форма регистрации считает user+tag@example.com невалидным, хотя RFC 5322 знак плюс в локальной части разрешает. Твоя регулярка слишком узкая. Плюс в локальной части это стандартная практика для фильтрации, и блокировать её значит терять живых пользователей.
Проверяй себя: прогони через валидатор набор test@example.com, user+tag@example.com, first.last@example.com, и убедись, что все три проходят.
Латиница и IDN домены
Адрес вида user@москва.рф в исходном виде в SMTP не отправится. Домен надо конвертировать в punycode через IDNA, локальную часть кодировать нельзя вообще.
import idna

def normalize_domain(domain: str) -> str:
    return idna.encode(domain).decode("ascii")

print(normalize_domain("москва.рф"))
print(normalize_domain("example.com"))
После нормализации в MX-запрос уходит xn--80adxhks.xn--p1ai, и dig находит записи, которые на кириллице не отдаёт.
DNS-сервер возвращает SERVFAIL
Локальный резолвер не смог получить ответ от авторитетных серверов домена. Причины разные: DNSSEC-подпись сломана, авторитетный сервер лежит, трансфер зоны у провайдера завис.
Проверяй с публичных резолверов напрямую.
dig @1.1.1.1 MX example.com +short
dig @8.8.8.8 MX example.com +short
dig +dnssec MX example.com +short
Если публичные резолверы отвечают, а локальный нет, проблема в твоём DNS-сервере. Перезапусти его и проверь зону через dig @localhost, а не через nslookup, потому что nslookup умеет кэшировать ответы там, где не надо.
FAQ: частые вопросы про проверку адресов
Как проверить адрес электронной почты на существование без отправки письма?
Полного способа нет. Ты можешь проверить синтаксис по RFC 5322, наличие MX-записи у домена и ответ сервера на команду RCPT TO. Все три шага выполняются без отправки письма, но каждый даёт только вероятность, не гарантию. Единственный точный ответ даёт отправка письма с подтверждением, то есть double opt-in.
Почему SMTP-проверка email не работает на некоторых серверах?
Многие провайдеры отключили команду VRFY и отвечают 252 на любой запрос, скрывая реальное наличие ящика. Другие ставят catch-all и возвращают 250 на любой адрес в домене. Третьи включают greylisting и на первой попытке отдают 450. В каждом из этих случаев ты не знаешь ничего, кроме того, что сервер жив и слушает 25-й порт.
Что такое MX-запись домена и почему её отсутствие важно?
MX-запись указывает серверы, которые принимают почту для домена. Если MX нет, но есть A или AAAA-запись, SMTP по стандарту пытается доставить письмо напрямую по адресу хоста. На практике современные почтовые системы такой фолбэк применяют редко: домен без MX почти всегда оказывается либо мёртвым, либо специально закрытым для приёма почты. Считай отсутствие MX признаком того, что проверять дальше нет смысла.
Чем проверка через библиотеку email-validator отличается от самописной регулярки?
Библиотека обновляется вслед за изменениями в RFC 5322 и делает проверку IDN-домена, нормализацию Unicode и опциональный DNS-запрос за MX. Самописная регулярка это статичный набор символов, зашитый в код, и он устаревает молча. Плюс отладки: библиотека бросает конкретный тип исключения, а регулярка просто возвращает False и ты не знаешь, где именно споткнулся адрес.
Почему адрес проходит проверку, но письмо всё равно не доходит?
Между проверкой и доставкой есть три слоя, которые ты не контролируешь. Ящик может быть переполнен, сервер может принять RCPT и отвергнуть DATA, провайдер может молча выбросить письмо в спам без кода ответа. Плюс одноразовые адреса: они существуют на момент проверки и исчезают через сутки. Разница между «адрес валиден» и «письмо дошло» никогда не равна нулю.
Как проверить правильность IP-адреса?
Для IPv4 используй модуль ipaddress в Python, команду Test-Connection или [System.Net.IPAddress]::TryParse в PowerShell. Они не дают октету выйти за 0-255 и отдельно отсекают ведущие нули вроде 010.0.0.1, которые часть парсеров читает как восьмеричное число. Проверка диапазона руками через int() без bounds check оставляет дыру, через которую проходит 256.1.1.1.
Куда девать disposable адреса в форме регистрации?
Веди локальный список известных сервисов и блокируй по домену целиком, а не по конкретному ящику. Публичные списки вроде disposable-email-domains обновляются регулярно, но их надо тянуть в кэш и не пускать пользователя в реалтайм-проверку по 300 миллисекунд на каждую регистрацию. Отклоняй молча или предлагай альтернативу, но не рассказывай в тексте ошибки, что домен в чёрном списке: иначе получишь каскад жалоб от тех, кто использует его легально.
Как проверить email в PowerShell без внешних библиотек?
Через класс System.Net.Mail.MailAddress. Конструктор бросает FormatException на неверный формат, этого достаточно для базовой проверки. Для MX-записи используй Resolve-DnsName с типом MX, для SMTP-проверки Test-NetConnection по 25-му порту. Три вызова покрывают то же, что делает библиотека email-validator, только без нормализации Unicode и без IDN.
Итог: конвейер проверки собран
Ты собрал трубопровод, который проходит адрес от синтаксиса до SMTP, не отправляя ни одного письма. Вверху узкий regex на 254 символа и запрет на ведущие нули, в середине проверка MX и нормализация IDN, внизу SMTP-сессия с отдельным IP, отдельным HELO и отдельным поддоменом для проверок.
Нравится он мне тем, что каждый слой честно признаёт свою ограниченность. Никакого «валидируй и спи спокойно». Синтаксис не знает про ящик, MX не знает про catch-all, SMTP не знает про greylisting. Всё вместе даёт вероятность, которая обычно нужна в продакшне, плюс массив данных, из которого ты вычислишь врущим провайдерам цену за запись в базу.
Одноразовые адреса всё равно утекают через форму, придумывать защиту от них полностью бессмысленно. Что имеет смысл, так это double opt-in на выходе: письмо с подтверждением закрывает ровно те дыры, которые предыдущие слои оставили открытыми.

Author: Георгий Креативный
Оставайтесь на связи
Рецепты от IT-боли. Без воды, без рекламы, без маркетинговой шелухи.
Подписаться на IT-Аптеку →

Начал разбираться, но застрял на совете проверить A/AAAA, если MX нет. Я думал, MX это обязательное условие, и вопросов не будет, а тут два варианта. Как отличить нормальный домен без MX, который всё же может принять письмо, от битого, чтобы не завалить проверку ложными срабатываниями? dig возвращает NOERROR для обоих, и я не понимаю, на что смотреть.
MX нет, но A/AAAA есть: проверяй не только факт записи, а куда она указывает. Если A-запись ведёт на хостинг или CDN, а не на почтовый сервер, доставка по RFC 5321 технически возможна, но на практике MTA всё чаще отвечает 550 или просто не имеет слушателя на порту 25. Проверяй так: dig +short MX example.com и dig +short A example.com, затем nc -vz 25. Если порт закрыт или отвечает not-a-mail-server, домен в конвейере трактуй как почтовый отказник, даже при наличии A. Ещё нюанс: у A-записи может быть TTL в 300 секунд, так что при массовой проверке кэшируй результат на время TTL, иначе DNS-резолвер быстро упрётся в rate-limit. И не путай fallback для доставки с разрешением адреса: A/AAAA это право попробовать, а не гарантия ящика. В логах фиксируй оба ответа, MX empty и A present, потом по ним удобно строить порог отсечения.
Наткнулся на домен, где MX есть, SMTP на RCPT TO отвечает 250, а письма всё равно отскакивают через сутки с 550. Оказалось, у них два MX с разным приоритетом, и слал я всегда в первый, а реальный ящик жил только на втором. Теперь делаю так: перебираю MX по приоритету, но проверяю не все подряд, а беру самый низкий приоритет и, если он молчит, откатываюсь к следующему. Вопрос: как у тебя в конвейере выбирается MX, и не ломал ли ты логику на доменах, где высокоприоритетный сервер стоит просто как резервный шлюз?
С выбором MX всё не так однозначно, как хочется. По RFC 5321 клиент обязан пытаться доставить почту на хост с наименьшим числом в приоритете, и только если тот недоступен или отдал 4xx, идти к следующему. Но RCPT TO это не доставка, поэтому перебирать все MX ради проверки одной строки это лишние соединения и риск словить бан. Я делаю иначе: dig MX домена, сортирую по приоритету, беру первый и шлю туда. Если ответ 4xx или таймаут, иду к следующему, но не больше двух попыток, иначе на catch-all домене с десятком MX уйдёшь в перебор на минуты. Ещё нюанс: часть серверов отвечает 250 на RCPT TO только после успешного HELO с валидным обратным адресом. Если твой скрипт шлёт MAIL FROM:<> и получает 550, это не значит, что ящика нет. Проверяй вручную через swaks на конкретный MX, там флаг —server и —from видны сразу. И держи логи: сколько MX ответило 250, сколько 4xx, сколько timeout. По этой статистике сразу видно, где домен врёт, а где ты сам себе портишь проверку.
У меня случай другой: внутренняя сеть без выхода в интернет, DNS только через корпоративный resolver, который режет запросы к внешним зонам. Форма на 1С, скрипт на Python крутится на том же хосте. Синтаксис проходит, MX не резолвится вообще, привести SMTP-пробер не к чему. Что делать в такой схеме: кэшировать MX заранее на отдельном узле с интернетом или строить проверку только по локальному справочнику доменов?
Если resolver режет внешку, локальный dig по MX бесполезен, он просто вернёт SERVFAIL. Схема, которая у меня работала: отдельный узел с интернетом раз в сутки обходит домены из формы и складывает результат в таблицу (домен, mx-хосты, priority, ttl, a-запись, дата проверки). Основной конвейер читает эту таблицу и не ходит в DNS вообще. По свежести ориентируйся на TTL: если он 3600, обновляй раз в час, если 86400, суток хватит. Плюс веди колонку со статусом: ok, no-mx-no-a, servfail, nxdomain. Отдельно заведи allowlist для доменов, которые уже видел, чтобы не гонять их повторно. Для 1С на стороне формы оставь только синтаксис и длину, всё остальное уводи в очередь. Если нужен SMTP-пробер, его тоже выноси на тот же узел с интернетом, из внутренней сети ты до чужого 25 порта не дойдёшь. Проверь заранее, отдаёт ли корпоративный resolver хотя бы A-записи наружу: если нет, вариант с таблицей остаётся единственным рабочим.