

PowerShell скрипты для сисадмина: готовые решения для бэкапа, мониторинга и установки
Ты сидишь в пять вечера пятницы, а в мониторе горит предупреждение о переполненном диске C: на полсотни серверов. Или заказчик звонит и просит «на вчера» развернуть один и тот же софт на двадцати новых ПК. Знакомо? Ручная работа отнимает часы и убивает нервы. Выход один — автоматизация. И главный инструмент для этого в мире Windows — PowerShell.
В этой статье ты найдёшь не просто теорию, а готовые к использованию PowerShell скрипты для сисадмина. Мы сразу перейдём к практике: скопируй, адаптируй под свою среду и запускай. Решим три главные боли: резервное копирование без головной боли, мониторинг состояния серверов одним взглядом и массовые установки на десятки машин одной командой.
- Бэкап каталога: Скрипт Backup-Folder.ps1 копирует указанную папку в сетевой ресурс или локальный архив с датой в имени.
- Мониторинг серверов: Скрипт Check-Servers.ps1 пингует список хостов, проверяет службы и свободное место на дисках, отправляет сводку в Telegram или email.
- Массовая установка: Скрипт Deploy-Software.ps1 копирует MSI-пакет на удалённые компьютеры и устанавливает его через WinRM, возвращая отчёт об успехе или ошибке.
- Логирование и обработка ошибок встроены в каждый скрипт, это не игрушки, а готовые инструменты для production.
Диагноз: почему рутина съедает всё твоё время
Ты опытный сисадмин. Ты знаешь, как вручную сделать бэкап, как зайти на каждый сервер и проверить диски, как установить программу через GUI. Проблема не в знании, а в масштабе. Когда объектов не пять, а пятьдесят, ручные операции становятся неэффективными, утомительными и, что критично, подверженными человеческим ошибкам. Пропустил один сервер в списке — получил инцидент ночью. Забыл проверить логи после установки — получил тихий сбой, который всплывёт через месяц.
PowerShell — это не просто оболочка командной строки. Это полноценная среда автоматизации с доступом ко всем уголкам Windows: реестр, службы, события, WMI, Active Directory, сетевые ресурсы. Написав скрипт один раз, ты можешь выполнять сложные операции на сотнях машин предсказуемо и с журналированием. Эта статья даст тебе готовые PowerShell скрипты для сисадмина, которые закрывают ключевые задачи. Ты потратишь пару часов на настройку и тестирование, но сэкономишь десятки часов в будущем и снизишь операционные риски.
Что ты получишь по итогу:
- Автоматический бэкап критичных папок (библиотеки, конфиги, базы данных) по расписанию.
- Централизованный мониторинг здоровья серверов без установки тяжёлых агентов вроде Zabbix.
- Оркестрацию массовых установок и обновлений ПО на парк компьютеров.
- Готовую основу для развития: все скрипты модульные, с логированием и обработкой ошибок.
Для работы потребуется:
| Компонент | Требование | Примечание |
|---|---|---|
| ОС | Windows Server 2012 R2 / Windows 10 и выше | PowerShell 5.1 или PowerShell 7 (рекомендуется) |
| PowerShell | Версия 5.1 (встроена) или 7.x | Для новых возможностей (Parallel ForEach, улучшенный API) лучше ставить PowerShell 7 |
| Права | Администратор на целевых машинах | Для массовых операций нужен доступ с правами админа по сети |
| Сетевая инфраструктура | Доступ к общим папкам (SMB), разрешённый WinRM (для удалённых команд) | Проверь политики брандмауэра |
На момент публикации актуальна версия PowerShell 7.4. Перед внедрением проверь свежие релизы на GitHub.
Архитектура автоматизации: как всё устроено изнутри
Прежде чем копировать команды, важно понять общую схему. Ты не просто запускаешь скрипт на своей машине. Ты создаёшь центр управления, который взаимодействует с удалёнными узлами. Вот как это работает в идеальном случае.
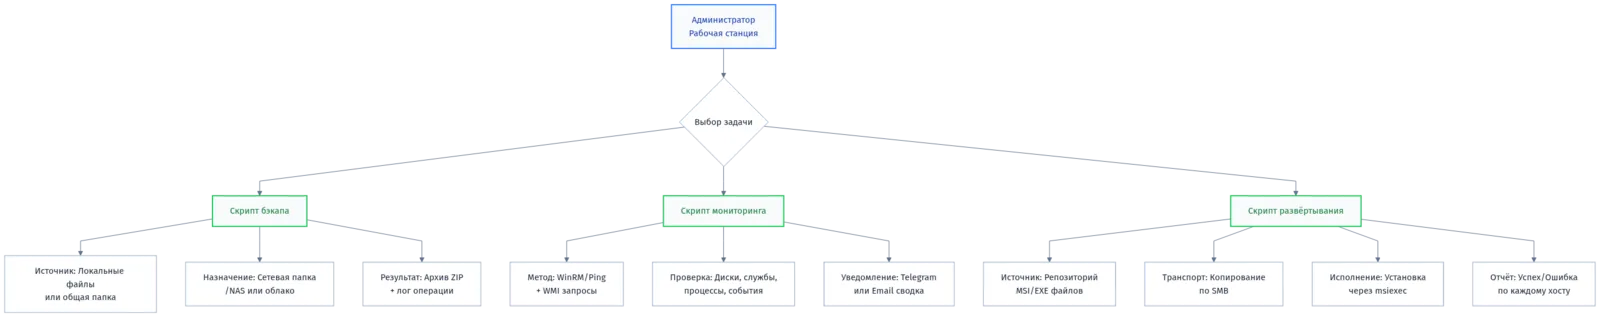
Основной принцип — отделение логики управления от целевых действий. Скрипты запускаются с центральной станции (например, твоего рабочего ПК или выделенного сервера администрирования). Они по сети обращаются к серверам и рабочим станциям, выполняют команды и возвращают результаты. Это избавляет от необходимости заходить на каждую машину через RDP.
Причины проблем: что ломается в ручном режиме
Почему без автоматизации ты постоянно тушишь пожары? Давай разберём по пунктам.
- Человеческий фактор. Самый надёжный источник ошибок в ИТ. Опечатка в пути к папке при копировании, забытый сервер в списке для проверки, неправильно выбранная версия ПО для установки. Скрипт, однажды оттестированный, будет выполнять действия одинаково каждый раз.
- Масштабируемость. То, что занимает 5 минут для одного компьютера, превращается в 4 часа работы для пятидесяти. И это если ничего не сломается по пути. Автоматизация линейно почти не увеличивает время выполнения.
- Отсутствие истории и журналирования. Сделал бэкап вручную — где доказательство? Какие файлы были скопированы? Были ли ошибки? Встроенное в скрипты логирование даёт тебе чёткий аудит всех операций.
- Невозможность быстрого отката. При массовой установке вручную сложно отследить, на каких машинах обновление прошло, а на каких — нет. Скрипт с отчётом сразу показывает проблемные узлы, а наличие бэкапа-скрипта позволяет быстро восстановить предыдущее состояние.
- Проблемы с согласованностью. На разных серверах бэкапы могут делаться в разные времена, с разными настройками исключений. Единый скрипт обеспечивает единообразие.
По факту, ручное администрирование в средних и крупных инфраструктурах — это постоянный риск для бизнеса и источник хронического стресса для тебя. Автоматизация через PowerShell скрипты для сисадмина — это не роскошь, а необходимость для выживания в профессии.
Рецепт 1: надёжный бэкап ключевых данных
Начнём с самого важного — резервного копирования. Не будем ставить сложные системы вроде Veeam, сделаем простой, но эффективный скрипт, который будет копировать указанные папки в сетевое хранилище, создавая архив с датой.
Подготовка:
- Убедись, что у тебя есть сетевая папка (например, \\NAS\backups), доступная для записи с машины, где будет запускаться скрипт.
- Проверь свободное место на целевом диске. Лучше, чтобы его было в 2-3 раза больше, чем размер бэкапируемых данных.
- Определи, какие папки критичны: базы данных, конфигурационные файлы веб-серверов, домашние каталоги пользователей, проекты.
Создай файл Backup-Folder.ps1. Вот его полный код с комментариями.
# Backup-Folder.ps1
# Скрипт для резервного копирования папки в сетевую папку с архивацией в ZIP.

# Конфигурация - МЕНЯЙ ЭТИ ПЕРЕМЕННЫЕ ПОД СЕБЯ
$SourceFolder = "C:\ImportantData"          # Что бэкапируем
$BackupRoot = "\\NAS\backups\servers"       # Куда кладём архив
$DaysToKeep = 30                             # Сколько дней хранить архивы

# Логирование
$LogFile = "$BackupRoot\backup_log_$(Get-Date -Format 'yyyy-MM-dd').txt"
Start-Transcript -Path $LogFile -Append

# Проверка исходной папки
if (-not (Test-Path $SourceFolder)) {
    Write-Error "Исходная папка не найдена: $SourceFolder"
    Stop-Transcript
    exit 1
}

# Проверка целевой сетевой папки
if (-not (Test-Path $BackupRoot)) {
    try {
        New-Item -ItemType Directory -Path $BackupRoot -Force | Out-Null
        Write-Host "Создана целевая папка: $BackupRoot" -ForegroundColor Yellow
    }
    catch {
        Write-Error "Не удалось создать или получить доступ к $BackupRoot. Проверь права и сетевой путь."
        Stop-Transcript
        exit 1
    }
}

# Формируем имя архива с датой и именем сервера
$ServerName = $env:COMPUTERNAME
$DateStamp = Get-Date -Format "yyyy-MM-dd_HHmm"
$ZipFileName = "$ServerName`_Backup_$DateStamp.zip"
$ZipFilePath = Join-Path -Path $BackupRoot -ChildPath $ZipFileName

Write-Host "Начинаю бэкап $SourceFolder в $ZipFilePath..." -ForegroundColor Cyan

try {
    # Используем Compress-Archive для создания ZIP. Для больших файлов лучше 7zip.
    Compress-Archive -Path $SourceFolder -DestinationPath $ZipFilePath -CompressionLevel Optimal -Force
    Write-Host "Бэкап успешно создан: $ZipFilePath" -ForegroundColor Green

    # Проверка размера созданного архива
    $ArchiveSize = (Get-Item $ZipFilePath).Length / 1GB
    Write-Host "Размер архива: $([math]::Round($ArchiveSize,2)) GB" -ForegroundColor Green
}
catch {
    Write-Error "Ошибка при создании архива: $_"
    Stop-Transcript
    exit 1
}

# Очистка старых бэкапов (удаляем архивы старше N дней)
Write-Host "Очищаю архивы старше $DaysToKeep дней..." -ForegroundColor Cyan
try {
    $Limit = (Get-Date).AddDays(-$DaysToKeep)
    Get-ChildItem -Path $BackupRoot -Filter "$ServerName`_Backup_*.zip" | Where-Object { $_.LastWriteTime -lt $Limit } | ForEach-Object {
        Write-Host "Удаляю старый архив: $($_.Name)" -ForegroundColor DarkYellow
        Remove-Item $_.FullName -Force
    }
}
catch {
    Write-Warning "Не удалось очистить старые архивы: $_"
}

Write-Host "Операция бэкапа завершена." -ForegroundColor Green
Stop-Transcript
Как это работает и почему именно так:
- Логирование через Start-Transcript — это встроенная функция, которая записывает всё, что происходит в консоли, в файл. Бесценно для анализа сбоев.
- Проверка путей в начале — скрипт сразу откажется работать, если исходная папка не существует или нет прав на запись в целевую. Это fail-fast подход, который экономит время.
- Имя архива включает имя сервера и точное время — так ты никогда не перепутаешь бэкапы от разных машин и сможешь восстановить состояние на конкретный момент.
- Очистка старых бэкапов — чтобы хранилище не переполнялось. Правило «храним 30 дней» — настрой под свои нужды.
Запусти скрипт вручную для теста, запусти от имени администратора:
.\Backup-Folder.ps1
Ожидаемый результат — создание ZIP-архива в сетевой папке и лог-файл с подробным описанием процесса. Если видишь ошибки — проверь права доступа к сетевой папке.
Рецепт 2: мониторинг здоровья серверов без лишних агентов
Теперь создадим «пульт» для наблюдения за состоянием твоей инфраструктуры. Этот скрипт будет подключаться к списку серверов (или получать его из Active Directory), проверять ключевые метрики и отправлять сводку. Мы реализуем отправку в Telegram как самый быстрый и удобный канал.
Подготовка:
- Создай Telegram-бота через @BotFather, получи его API-токен.
- Узнай Chat ID — можно получить, отправив сообщение боту и выполнив запрос к
https://api.telegram.org/bot<YOUR_TOKEN>/getUpdates. - Убедись, что на целевых серверах включен и настроен WinRM (для проверки служб и дисков). Если нет — используй fallback на простой ping.
Создай файл Check-Servers.ps1.
# Check-Servers.ps1
# Скрипт для проверки состояния серверов и отправки отчёта в Telegram.

# Конфигурация
$ServerList = @("SRV-DB01", "SRV-WEB01", "SRV-FILE01", "192.168.1.50") # Список серверов для проверки
$CriticalServices = @("MSSQLSERVER", "W3SVC", "Spooler")              # Критичные службы для проверки
$DiskThresholdPercent = 85                                            # Порог заполнения диска для предупреждения

# Настройки Telegram
$TelegramToken = "ВАШ_ТОКЕН_БОТА"
$TelegramChatID = "ВАШ_CHAT_ID"

# Массив для сбора результатов
$Report = @()

foreach ($Server in $ServerList) {
    Write-Host "Проверяю $Server..." -ForegroundColor Cyan
    $ServerStatus = [PSCustomObject]@{
        Server = $Server
        Online = $false
        Ping = $false
        WinRM = $false
        Services = @()
        DiskIssues = @()
        Error = $null
    }

    # 1. Проверка Ping (базовая доступность)
    try {
        $PingResult = Test-Connection -ComputerName $Server -Count 2 -Quiet -ErrorAction Stop
        $ServerStatus.Ping = $PingResult
        $ServerStatus.Online = $PingResult
    }
    catch {
        $ServerStatus.Error = "Ping failed: $_"
        $Report += $ServerStatus
        continue # Переходим к следующему серверу
    }

    # 2. Если пинг есть, пробуем проверить через WinRM
    if ($ServerStatus.Ping) {
        try {
            # Проверяем, доступен ли WinRM порт (5985)
            $WinRMPortTest = Test-NetConnection -ComputerName $Server -Port 5985 -WarningAction SilentlyContinue -ErrorAction Stop
            $ServerStatus.WinRM = $WinRMPortTest.TcpTestSucceeded

            if ($ServerStatus.WinRM) {
                # Получаем информацию о службах удалённо
                $RemoteServices = Get-Service -ComputerName $Server -Name $CriticalServices -ErrorAction SilentlyContinue
                foreach ($svc in $CriticalServices) {
                    $SvcObj = $RemoteServices | Where-Object Name -eq $svc
                    if ($SvcObj) {
                        $ServiceStatus = [PSCustomObject]@{
                            Name = $svc
                            Status = $SvcObj.Status
                        }
                        $ServerStatus.Services += $ServiceStatus
                    }
                }

                # Проверяем диски (только системные C:, D:)
                $Disks = Get-WmiObject -ComputerName $Server -Class Win32_LogicalDisk -Filter "DriveType=3" -ErrorAction SilentlyContinue
                foreach ($disk in $Disks) {
                    $FreePct = [math]::Round(($disk.FreeSpace / $disk.Size) * 100, 2)
                    if ($FreePct -lt (100 - $DiskThresholdPercent)) {
                        $ServerStatus.DiskIssues += "$($disk.DeviceID) свободно $FreePct% (меньше порога $((100 - $DiskThresholdPercent))%)"
                    }
                }
            }
        }
        catch {
            $ServerStatus.Error = "WinRM check failed: $_"
        }
    }

    $Report += $ServerStatus
}

# Формирование сообщения для Telegram
$Message = "📊 Отчёт проверки серверов $(Get-Date -Format 'dd.MM.yyyy HH:mm')`n`n"

foreach ($item in $Report) {
    $StatusIcon = if ($item.Online) { "✅" } else { "🔴" }
    $Message += "$StatusIcon *$($item.Server)*`n"
    if (-not $item.Online) {
        $Message += "   Недоступен по ping. $($item.Error)`n"
    }
    else {
        $Message += "   Ping: ✅ WinRM: $(if ($item.WinRM) {'✅'} else {'⚠️'})`n"
        if ($item.Services.Count -gt 0) {
            $Message += "   Службы: " + ($item.Services | ForEach-Object { "$($_.Name): $($_.Status)" }) -join ", " + "`n"
        }
        if ($item.DiskIssues.Count -gt 0) {
            $Message += "   ⚠️ Диски: " + ($item.DiskIssues -join "; ") + "`n"
        }
    }
    $Message += "`n"
}

# Отправка в Telegram
$TelegramURL = "https://api.telegram.org/bot$TelegramToken/sendMessage"
$Body = @{
    chat_id = $TelegramChatID
    text = $Message
    parse_mode = "Markdown"
    disable_notification = $false
}

try {
    Invoke-RestMethod -Uri $TelegramURL -Method Post -Body $Body -ContentType 'application/json'
    Write-Host "Отчёт отправлен в Telegram." -ForegroundColor Green
}
catch {
    Write-Error "Не удалось отправить сообщение в Telegram: $_"
    # Можно сохранить отчёт в файл как fallback
    $Message | Out-File -FilePath "C:\Monitoring\server_report_$(Get-Date -Format 'yyyy-MM-dd').txt" -Encoding UTF8
}

# Вывод отчёта также в консоль
$Report | Format-Table -Property Server, Online, WinRM, @{Name="ServiceStatus";Expression={($_.Services.Status -join ',')}}, @{Name="DiskWarnings";Expression={($_.DiskIssues -join ';')}} -AutoSize
Ключевые моменты этого PowerShell скрипта для сисадмина:
- Многоуровневая проверка: Сначала пинг (быстро и без требований), потом, если доступен, углублённая диагностика через WinRM. Если WinRM недоступен — ты всё равно знаешь, что сервер «живой».
- Проверка именно критичных служб: Не нужно проверять всё подряд. Сконцентрируйся на тех службах, остановка которых означает инцидент для бизнеса.
- Дисковое пространство: Проверяются только диски с типом «3» (локальные фиксированные), игнорируя CD-ROM и сетевые диски. Порог настраивается одной переменной.
- Telegram как канал уведомлений: Быстро, бесплатно, есть приложение на телефоне. Сообщение форматируется с помощью эмодзи и Markdown для лучшей читаемости.
Протестируй скрипт, запустив его на одном известном рабочем сервере. Убедись, что бот получил сообщение.
Рецепт 3: массовая установка и обновление ПО
Самая трудоёмкая задача — развертывание. Установить один MSI-пакет на 50 компьютеров вручную — это день работы. Наш скрипт сделает это за один запуск, параллельно, с отчётом.
Подготовка критически важна:
- WinRM должен быть включён и настроен на всех целевых компьютерах. Это обязательное требование для удалённого выполнения команд. Выполни
Enable-PSRemoting -Forceна каждом целевом хосте (можно тоже автоматизировать, но это тема отдельной статьи). - У тебя должен быть сетевой путь к установочному пакету (MSI или EXE), доступный для чтения с контроллера домена или твоего ПК.
- Учётная запись, под которой запускается скрипт, должна иметь права локального администратора на целевых машинах.
Создай файл Deploy-Software.ps1. Мы будем использовать возможности PowerShell 7 для параллельного выполнения, что значительно ускорит процесс.
# Deploy-Software.ps1
# Скрипт для массовой установки MSI пакетов на список компьютеров.

# Конфигурация
$ComputerList = Get-Content "C:\Scripts\computers.txt" # Файл со списком имён компьютеров, по одному на строку
$MSIPath = "\\repo\software\vpn-client\setup.msi"     # Сетевой путь к MSI файлу
$InstallArgs = "/qn /norestart"                        # Тихие параметры установки MSI. /qn - полная тишина.
$LogDirectory = "C:\Scripts\DeploymentLogs"           # Куда складывать логи по каждой машине

# Создаём директорию для логов, если её нет
if (-not (Test-Path $LogDirectory)) {
    New-Item -ItemType Directory -Path $LogDirectory -Force | Out-Null
}

# Функция для установки на одном компьютере
function Install-OnComputer {
    param([string]$ComputerName)

    $Result = [PSCustomObject]@{
        Computer = $ComputerName
        Status = "Unknown"
        Details = ""
        LogFile = ""
    }

    $IndividualLog = Join-Path $LogDirectory "$ComputerName`_$(Get-Date -Format 'yyyyMMdd_HHmm').log"

    # Проверка доступности хоста
    if (-not (Test-Connection -ComputerName $ComputerName -Count 1 -Quiet)) {
        $Result.Status = "FAILED"
        $Result.Details = "Хост недоступен (ping failed)."
        return $Result
    }

    # Копируем MSI файл во временную папку на целевом компьютере
    $RemoteTempPath = "\\$ComputerName\C$\Temp\install_package.msi"
    try {
        Copy-Item -Path $MSIPath -Destination $RemoteTempPath -Force
    }
    catch {
        $Result.Status = "FAILED"
        $Result.Details = "Не удалось скопировать файл на целевой хост: $_"
        return $Result
    }

    # Команда для удалённого выполнения установки
    $RemoteCommand = {
        $LogPath = $using:IndividualLog
        Start-Transcript -Path $LogPath -Append
        $MSILocalPath = "C:\Temp\install_package.msi"
        try {
            Write-Host "Запуск установки $MSILocalPath с параметрами $using:InstallArgs"
            $Process = Start-Process -FilePath "msiexec.exe" -ArgumentList "/i `"$MSILocalPath`" $using:InstallArgs" -Wait -NoNewWindow -PassThru
            if ($Process.ExitCode -eq 0) {
                Write-Host "Установка успешно завершена с кодом 0."
                "SUCCESS"
            }
            else {
                Write-Host "Установка завершена с ошибкой. Код выхода: $($Process.ExitCode)"
                "FAILED_WITH_CODE_$($Process.ExitCode)"
            }
        }
        catch {
            Write-Error "Ошибка выполнения установки: $_"
            "FAILED_WITH_EXCEPTION"
        }
        finally {
            # Пытаемся удалить скопированный MSI файл
            if (Test-Path $MSILocalPath) { Remove-Item $MSILocalPath -Force -ErrorAction SilentlyContinue }
            Stop-Transcript
        }
    }

    # Выполнение команды удалённо через WinRM (сессия PSSession)
    try {
        $Session = New-PSSession -ComputerName $ComputerName -ErrorAction Stop
        $RemoteResult = Invoke-Command -Session $Session -ScriptBlock $RemoteCommand -ErrorAction Stop
        Remove-PSSession -Session $Session

        $Result.Status = $RemoteResult
        $Result.Details = "Установка выполнена. Результат: $RemoteResult"
        $Result.LogFile = $IndividualLog
    }
    catch {
        $Result.Status = "FAILED"
        $Result.Details = "Ошибка удалённого сеанса PowerShell: $_"
    }

    return $Result
}

Write-Host "Начинаю массовую установку на $($ComputerList.Count) компьютеров..." -ForegroundColor Cyan
$FinalReport = @()

# PowerShell 7: параллельное выполнение для скорости
$FinalReport = $ComputerList | ForEach-Object -ThrottleLimit 10 -Parallel {
    $Computer = $_
    # Импортируем функцию в параллельный runspace (упрощённо)
    $function:Install-OnComputer = $using:function:Install-OnComputer
    Install-OnComputer -ComputerName $Computer
}

# ИЛИ для PowerShell 5.1 (без Parallel): Раскомментируй блок ниже и закомментируй блок выше.
# foreach ($computer in $ComputerList) {
#     $result = Install-OnComputer -ComputerName $computer
#     $FinalReport += $result
# }

# Сводный отчёт
$Summary = $FinalReport | Group-Object -Property Status
Write-Host "`n=== Сводный отчёт установки ===" -ForegroundColor Magenta
foreach ($group in $Summary) {
    Write-Host "$($group.Name): $($group.Count) компьютеров" -ForegroundColor $(if ($group.Name -like "SUCCESS*") {"Green"} else {"Red"})
}

# Сохраняем детальный отчёт в CSV файл
$ReportPath = Join-Path $LogDirectory "deployment_report_$(Get-Date -Format 'yyyyMMdd').csv"
$FinalReport | Select-Object Computer, Status, Details, LogFile | Export-Csv -Path $ReportPath -NoTypeInformation -Encoding UTF8
Write-Host "Детальный отчёт сохранён в: $ReportPath" -ForegroundColor Green

# Вывод проблемных хостов
$Failed = $FinalReport | Where-Object { $_.Status -notlike "SUCCESS*" }
if ($Failed) {
    Write-Host "`nСледующие компьютеры требуют внимания:" -ForegroundColor Red
    $Failed | Format-Table -Property Computer, Status, Details -AutoSize
}
Это самый сложный из наших PowerShell скриптов для сисадмина, и вот почему он устроен именно так:
- Копирование файла на целевой хост выполняется по SMB (\\computer\C$\Temp). Это часто надёжнее, чем передача файла через сессию WinRM, особенно для больших пакетов.
- Удалённое выполнение через PSSession позволяет запустить полный скриптовый блок на целевом компьютере, как если бы ты сидел за его консолью. Это даёт доступ к локальным переменным и процессам.
- Логирование на целевом компьютере (Start-Transcript внутри удалённого блока) записывает весь вывод msiexec, что бесценно для отладки тихих сбоев.
- Параллельное выполнение в PowerShell 7 (ForEach-Object -Parallel) ускоряет процесс в разы. ThrottleLimit ограничивает количество одновременных подключений, чтобы не перегрузить сеть или контроллер.
- Итоговый отчёт в CSV — это готовый документ для отчёта перед руководством или для планирования повторных попыток на проблемных машинах.
Перед запуском на всех компьютерах обязательно протестируй на одной контрольной машине. Убедись, что установка проходит корректно и не ломает ничего лишнего.
Верификация: как убедиться, что всё работает
Написал скрипты — отлично. Но как проверить, что они делают именно то, что нужно, и делают это стабильно?
Для скрипта бэкапа:
- Запусти его вручную. Проверь, появился ли ZIP-архив в целевой сетевой папке.
- Открой архив (можно прямо из сетевой папки) и убедись, что внутри есть файлы из исходной папки.
- Проверь лог-файл (
backup_log_дата.txt). В нём не должно быть строк с префиксом «Error». - Сымитируй нехватку места: попробуй сделать бэкап в папку на диске, где свободно 1 МБ. Скрипт должен выдать понятную ошибку, а не «зависнуть».
Для скрипта мониторинга:
- Добавь в список серверов заведомо недоступный IP-адрес (например, 192.168.1.999). Запусти скрипт. В отчёте он должен отобразиться как «недоступен» без падения всего скрипта.
- Проверь, приходит ли сообщение в Telegram. Если нет — проверь токен и Chat ID. Лог-файл в
C:\Monitoring\создался как fallback? - На рабочем сервере останови одну из критичных служб (например, «Print Spooler»). Запусти скрипт. Видишь ли ты статус «Stopped» в отчёте?
Для скрипта установки:
- Создай тестовый файл
computers.txtс именем одной своей тестовой виртуальной машины. - Возьми небольшой тестовый MSI-пакет (например, установщик Notepad++). Убедись, что он устанавливается тихо с параметром
/qn. - Запусти скрипт. Проверь CSV-отчёт. Статус должен быть «SUCCESS».
- Загляни в папку
C:\Scripts\DeploymentLogs\и открой лог для этой машины. Там должен быть подробный вывод процесса установки.
Все эти скрипты выполняются с повышенными привилегиями. Никогда не храни пароли в открытом виде в коде. Для доступа к сетевым ресурсам используй встроенную аутентификацию Windows (Kerberos) при работе из-под доменной учётной записи с нужными правами. Для Telegram-бота токен — это по сути пароль, храни его отдельно в зашифрованном файле (например, с помощью Export-Clixml и Import-Clixml).
Перед массовым запуском скрипта установки убедись, что у тебя есть точка восстановления или бэкап критичных систем. Одна ошибка в параметрах тихой установки может затереть нужные библиотеки.
Осложнения и их решение
В реальной жизни всё идёт не по плану. Вот частые ошибки и как их исправить.
| Ошибка / Симптом | Вероятная причина | Решение | Команда для проверки/исправления |
|---|---|---|---|
| Скрипт бэкапа падает с ошибкой «Отказано в доступе» | У учётной записи нет прав на запись в сетевую папку или на чтение исходной папки. | Запусти скрипт от имени администратора домена или настрой делегирование прав на папку. |
|
| Скрипт мониторига не подключается по WinRM (порт 5985 закрыт) | Служба WinRM не запущена или заблокирована брандмауэром на целевых серверах. | Включи WinRM на группе серверов через групповую политику (GPO) или выполни команду удалённо (если есть хотя бы WMI доступ). |
|
| Массовая установка проходит, но программа не появляется | Параметры тихой установки (/qn) могут быть некорректны для данного MSI. Или требуется перезагрузка. | Сначала проверь установку вручную с теми же ключами на одной машине. Добавь ключ /l*v log.txt в RemoteCommand для детального лога MSI. |
|
| Скрипт работает очень медленно (не параллельно) | Ты используешь PowerShell 5.1, где нет встроенного параллелизма, или ThrottleLimit установлен слишком низко. | Установи PowerShell 7 или реализуй параллелизм через Jobs (Start-Job) в PS 5.1. |
|
| Telegram-бот не отправляет сообщения | Неверный токен или Chat ID. Или исходящие HTTPS-запросы блокируются прокси/брандмауэром. | Проверь токен и Chat ID, отправив запрос вручную из браузера. Добавь в скрипт обработку ошибок Invoke-RestMethod с выводом статус-кода. |
|
Альтернативы: когда PowerShell — не лучший выбор
Наши PowerShell скрипты для сисадмина отлично подходят для гомогенных сред Windows. Но мир не ограничивается одной ОС. Рассмотрим другие инструменты.
Ansible — король идемпотентности и кросс-платформенности. Если в твоём парке есть Linux-серверы, а задачи сложнее «скопируй и установи» (например, конфигурация веб-сервера, управление пользователями), Ansible с его модулями будет предпочтительнее. Он тоже использует WinRM для Windows, но описывает состояние системы декларативно.
Специализированные системы мониторинга (Zabbix, PRTG, Nagios). Наш скрипт мониторинга — это лайт-версия. Если нужна история метрик, сложные триггеры, карты сети, дашборды и распределённое опросы, без полноценной системы не обойтись. Скрипт же хорош для быстрой проверки или мониторинга в «зелёных» зонах, где нельзя ставить агенты.
Системы управления развёртыванием (Microsoft SCCM, PDQ Deploy). Если объёмы огромные (тысячи рабочих станций), а требования включают инвентаризацию, лицензирование и отслеживание соответствия, нужен тяжёлый коммерческий продукт. Наши скрипты — это «бесплатный» и гибкий вариант для небольших команд или специфичных задач.
Почему мы выбрали PowerShell для этой статьи? Потому что он уже есть в каждой Windows, не требует развёртывания дополнительной инфраструктуры, даёт полный контроль и идеально подходит для сисадминов, которые хотят быстро автоматизировать свои ежедневные рутинные задачи, не изучавая новый язык или сложный фреймворк. Это твой швейцарский нож в мире Windows.
Профилактика и развитие: как жить с этими скриптами дальше
Ты внедрил скрипты, они работают. Что дальше? Как сделать так, чтобы они приносили пользу годами, а не сломались при первом же обновлении?
1. Планировщик задач (Task Scheduler) — твой друг.
Не запускай бэкап и мониторинг вручную. Настрой их выполнение по расписанию.
# Пример создания задачи в PowerShell для ежедневного бэкапа в 22:00
$Action = New-ScheduledTaskAction -Execute "powershell.exe" -Argument "-File `"C:\Scripts\Backup-Folder.ps1`" -NoProfile -ExecutionPolicy Bypass"
$Trigger = New-ScheduledTaskTrigger -Daily -At 10PM
$Principal = New-ScheduledTaskPrincipal -UserId "SYSTEM" -LogonType ServiceAccount -RunLevel Highest
Register-ScheduledTask -TaskName "DailyBackup" -Action $Action -Trigger $Trigger -Principal $Principal -Description "Ежедневный бэкап важных данных"
2. Версионирование и контроль изменений.
Храни скрипты в системе контроля версий (Git). Даже если это локальный репозиторий на твоём ПК. Коммить изменения с понятными комментариями: «Добавил проверку диска D:». Это спасёт, если новая правка всё сломает и нужно будет откатиться.
3. Централизованное хранение скриптов.
Размести папку со скриптами на сетевом ресурсе с контролем доступа. Так все члены команды смогут их использовать и улучшать. Убедись, что пути в скриптах не жёстко закодированы, а берутся из конфигурационного файла.
4. Регулярный аудит и тестирование.
Раз в квартал прогоняй скрипты в тестовой среде. Проверяй, что они всё ещё работают после обновлений Windows, PowerShell и целевого ПО. Актуализируй списки серверов, пороги дисков, пути к установщикам.
5. Расширяй функционал модульно.
Не пихай всё в один гигантский скрипт. Сделай отдельные функции для часто используемых действий (например, функция Send-TelegramMessage, функция Test-WinRMConnection) и вынеси их в отдельный модуль (.psm1). Тогда новые скрипты будут собираться как из кубиков.
Ирония в том, что скрипты для бэкапа тоже нужно бэкапить. Они становятся критичной частью инфраструктуры. Добавь в свой основной скрипт бэкапа строку, которая будет копировать папку C:\Scripts\ в тот же архив или в отдельное место. Или храни их в Git-репозитории, который сам синхронизируется с удалённым хостом (GitHub, GitLab, Gitea). Потерять наработанные инструменты — это больно и глупо.
Специфика работы с разными версиями PowerShell
Автоматизация в гетерогенной среде требует четкого понимания различий между версиями PowerShell. Наиболее критичным является переход с Windows PowerShell 5.1 на кросс-платформенную PowerShell Core (версии 6 и выше). Скрипт, написанный для версии 5.1, может не работать в PowerShell 7 из-за удаления устаревших модулей, таких как Workflow, или изменения поведения некоторых командлетов. Например, команда Get-WmiObject, активно использовавшаяся для мониторинга, в новых версиях заменена на более современный и эффективный CIM-интерфейс (Get-CimInstance). Для обеспечения совместимости в начале критичных скриптов следует добавлять проверку версии. Конструкция $PSVersionTable.PSVersion.Major позволит определить мажорную версию и выполнить условное ветвление или выдать предупреждение.
При работе с серверами под управлением Windows Server 2008 R2 или 2012 R2 по умолчанию установлена PowerShell 2.0, 3.0 или 4.0. Эти версии имеют серьезные ограничения, включая отсутствие многих полезных командлетов для работы с JSON, веб-запросами (Invoke-RestMethod) или упрощенного синтаксиса. Попытка запуска скрипта, использующего, к примеру, оператор ‘??’ (null-coalescing), приведет к синтаксической ошибке. Для таких сред необходимо либо устанавливать обновления WMF (Windows Management Framework) до версии 5.1, либо писать скрипты с учетом минимальной поддерживаемой версии, избегая современных языковых конструкций.
Особое внимание стоит уделить выполнению политик. По умолчанию на многих серверах установлена политика Restricted, которая запрещает выполнение любых скриптов. Изменить ее можно командой Set-ExecutionPolicy RemoteSigned, но это требует прав администратора. В сценариях массового развертывания изменение политики должно быть частью подготовительного этапа, например, через групповые политики (GPO). Также важно помнить, что политика ExecutionPolicy не является системой безопасности, а лишь защитой от случайного запуска. Злонамеренный код может обойти это ограничение, например, запустив команды напрямую через параметр -Command, минуя файл скрипта.
Для кросс-платформенных скриптов, которые должны работать и на Windows, и на Linux, ключевым моментом является избегание платформозависимых команд. Нельзя использовать пути с обратными слэшами (), полагаться на переменные типа $env:ProgramFiles или вызывать специфичные для Windows исполняемые файлы вроде ‘sc.exe’ (Service Control) без проверки операционной системы. Вместо этого следует использовать Join-Path для корректного построения путей, проверять $IsWindows, $IsLinux и использовать общие для всех плаформ командлеты, например, Get-Service или Get-Process, которые в PowerShell Core работают везде. Тестирование такого скрипта необходимо проводить на всех целевых платформах.
Работа с модулями также различается. В PowerShell Core многие встроенные модули поставляются как часть самой оболочки, но некоторые, важные для администрирования Windows (например, ActiveDirectory, ExchangeOnlineManagement), требуют отдельной установки и могут иметь ограниченную поддержку. Установка модуля с официальной галереи PowerShell (PowerShellGet) является стандартным способом, но на изолированных системах без доступа в интернет потребуется предварительное скачивание и ручное копирование. Команда Find-Module ищет модули в репозитории, а Install-Module -Name ModuleName -Scope AllUsers устанавливает их глобально. Всегда проверяйте совместимость модуля с вашей версией PowerShell, используя поле PowerShellVersion в манифесте модуля.
Наконец, производительность скриптов может существенно отличаться. PowerShell Core 7, построенный на .NET Core, обычно работает быстрее, особенно при обработке больших объемов данных, чем Windows PowerShell 5.1 на .NET Framework. Это важно для скриптов мониторинга или массовой обработки, где время выполнения критично. Если вы планируете миграцию, проведите нагрузочное тестирование ключевых сценариев в обеих средах, замеряя время выполнения с помощью Measure-Command. Разница в 20-30% может стать решающим аргументом для обновления инфраструктуры до PowerShell Core, где это возможно.
Типичные ошибки и отладка скриптов
Даже хорошо написанный скрипт может завершиться с ошибкой из-за непредвиденных условий в рабочей среде. Одна из самых распространенных проблем — недостаточные права доступа. Скрипт, запущенный от имени обычного пользователя, не сможет остановить службу, прочитать журналы безопасности Event Log или записать файл в системный каталог. Симптомом является ошибка Access Denied или аналогичная. Решение — всегда запускать скрипты, требующие повышенных привилегий, от имени администратора. В автоматизированных сценариях, например, в планировщике задач (Task Scheduler), необходимо явно указать учетную запись с нужными правами и установить флаг Выполнять с наивысшими правами. Также полезно добавить в начало скрипта проверку на права администратора: if (-not ([Security.Principal.WindowsPrincipal] [Security.Principal.WindowsIdentity]::GetCurrent()).IsInRole([Security.Principal.WindowsBuiltInRole] Administrator)) { Write-Error Требуются права администратора; exit 1 }.
Другая частая ошибка — неправильная обработка путей и пробелов в них. Если путь к файлу или папке содержит пробелы, его необходимо заключать в кавычки. В противном случае PowerShell интерпретирует пробел как разделитель аргументов. Например, команда Remove-Item C:\Program Files\OldApp может попытаться удалить два отдельных элемента: C:\Program и Files\OldApp, что приведет к ошибке. Всегда используйте двойные кавычки для путей: Remove-Item C:\Program Files\OldApp. Для абсолютной надежности используйте синтаксис с переменными и Join-Path: $path = Join-Path $env:ProgramFiles OldApp; Remove-Item $path. Это исключит ошибки, связанные с форматированием строк.
Проблемы с кодировкой файлов особенно актуальны при работе с текстовыми логами, CSV-файлами или скриптами, созданными в разных редакторах. По умолчанию PowerShell использует кодировку UTF-8 с BOM (Byte Order Mark) при создании файлов с помощью Out-File или Set-Content. Однако многие старые системы или приложения (например, некоторые версии SQL Server Management Studio) не понимают BOM и читают файл некорректно. Симптом — кракозябры вместо текста при открытии файла в Notepad или ошибка импорта. Чтобы избежать этого, явно указывайте кодировку. Например, для совместимости с англоязычными системами используйте ASCII: Get-Process | Out-File -FilePath process.txt -Encoding ASCII. Для сохранения кириллицы без BOM используйте UTF8: -Encoding UTF8NoBOM (доступно в PowerShell Core) или явно конвертируйте строки.
Логические ошибки в условиях и циклах сложнее обнаружить. Типичный пример — использование оператора -eq для сравнения с $null. Неправильно: if ($result -eq $null). Правильно: if ($null -eq $result). Это связано с особенностями работы оператора -eq с массивами. Если переменная $result содержит массив, конструкция $result -eq $null вернет не $true или $false, а все элементы массива, равные $null, что в логическом контексте может быть интерпретировано как $true. Это приводит к непредсказуемому поведению скрипта. Аналогично, проверка на пустую строку должна выполняться через [string]::IsNullOrEmpty($variable) или if ($variable), так как пустая строка в логическом контексте считается $false.
Для эффективной отладки используйте встроенные средства PowerShell. Ключевой командой является Write-Debug. Если в скрипте расставлены вызовы Write-Debug Текущее значение переменной: $var, то при запуске скрипта с параметром -Debug эти сообщения будут выводиться в консоль, предлагая пользователю подтвердить продолжение. Это не прерывает выполнение. Для пошаговой отладки и анализа значений переменных в точке сбоя используйте среду ISE (устарела) или современный редактор Visual Studio Code с расширением PowerShell. В VSCode можно установить точки останова (breakpoints), выполнять скрипт по шагам (Step Into, Step Over) и интерактивно проверять состояние всех переменных в панели отладки. Это незаменимый инструмент для сложных скриптов.
Когда скрипт ведет себя странно, но не выдает явных ошибок, включите подробное логирование. Для этого в его начале добавьте строку $VerbosePreference = Continue. Тогда все команды Write-Verbose будут выводить информацию в консоль. Это более гибкий способ, чем Write-Host, так как вывод можно легко перенаправить в файл лога с помощью общего параметра -Verbose. Например, запуск скрипта .\myscript.ps1 -Verbose 4>&1 > script.log сохранит все verbose-сообщения вместе со стандартным выводом в файл. Анализ этого лога после выполнения часто позволяет локализовать проблемный участок кода, где переменные принимают неожиданные значения или пропускаются ожидаемые ветвления.
FAQ: ответы на частые вопросы
Вот вопросы, которые пользователи чаще всего задают в поиске Yandex и Google по теме PowerShell скриптов для сисадмина.
Почему скрипт не запускается, пишет «нельзя загрузить, так как выполнение скриптов запрещено»?
Это политика выполнения PowerShell по умолчанию (Restricted). Нужно изменить её на RemoteSigned для текущей сессии или для всей системы. Открой PowerShell от имени администратора и выполни: Set-ExecutionPolicy RemoteSigned -Scope CurrentUser. Это разрешит запускать локальные скрипты и скрипты из интернета, но только если они подписаны доверенным издателем (локальные можно запускать всегда).
Как запустить PowerShell скрипт по расписанию на нескольких серверах?
Лучше всего использовать Scheduled Tasks, развёрнутые через групповую политику (GPO). Создай задачу на одном компьютере, экспортируй её как XML, затем импортируй через GPO в раздел «Планировщик заданий». Альтернатива — использовать наш скрипт мониторинга как основу и добавить в него логику для запуска других скриптов через Invoke-Command на удалённых хостах.
Чем отличается PowerShell 5.1 от PowerShell 7, и какую версию использовать?
PowerShell 5.1 — это последняя версия, встроенная в Windows 10/Server 2016-2019. Она стабильна, но развитие остановлено. PowerShell 7 (кроссплатформенный, на основе .NET Core) — это будущее: выше скорость, есть оператор параллельного выполнения -Parallel, улучшенная совместимость с командной строкой, активное развитие. Для новых скриптов рекомендуется использовать PowerShell 7, но тестировать и на 5.1, если часть серверов ещё не обновлена.
Как безопасно хранить пароли и токены в скриптах?
Никогда не пиши их прямо в коде. Используй встроенные механизмы: для учётных данных — Get-Credential с последующим экспортом в зашифрованный XML файл через Export-Clixml. Для токенов API (как у Telegram) можно хранить их в переменных окружения или в отдельном JSON-файле, доступ к которому ограничен правами NTFS. В крайнем случае — используй секреты в Azure Key Vault или аналогичных системах.
Можно ли такими скриптами управлять Linux-серверами?
Да, но с оговорками. PowerShell 7 работает на Linux, и ты можешь установить его на управляющей машине. Однако для подключения к Linux-хостам вместо WinRM используется SSH. Логика скриптов изменится: вместо командлетов вроде Get-Service придётся выполнять bash-команды через ssh и парсить их вывод. Для смешанных сред часто лучше использовать Ansible, который абстрагирует разницу в ОС.
Что делать если скрипт работает в консоли, но не работает из планировщика задач?
Самая частая причина — различие в контексте безопасности и переменных окружения. Задача, запущенная от имени SYSTEM или другого пользователя, не имеет тех же сетевых дисков или прав на доступ к некоторым ресурсам. Убедись, что в задаче указан правильный пользователь с нужными правами. Используй абсолютные сетевые пути (UNC) вместо букв дисков. Включи в скрипте подробное логирование в файл, чтобы видеть, на каком шаге возникает ошибка.
Прогноз: что ты получил в итоге
Ты прошёл путь от ручного выполнения повторяющихся задач до создания автоматизированного инструментария. Теперь у тебя есть:
- Три готовых к бою PowerShell скрипта для сисадмина, которые покрывают ключевые области: резервное копирование, мониторинг здоровья и массовое развёртывание.
- Понимание архитектуры удалённого управления Windows через WinRM и SMB.
- Инструменты для отладки и верификации — логирование, обработка ошибок, генерация отчётов.
- План по внедрению и развитию — от планировщика задач до системы контроля версий.
Эти скрипты — не музейные экспонаты. Это рабочие инструменты, которые нужно заточить под свою инфраструктуру. Начни с малого: автоматизируй одну самую надоедливую задачу. Увидишь, как освобождается время и снижается уровень стресса. Потом берись за следующую.
Автоматизация — это не про то, чтобы заменить себя. Это про то, чтобы освободить себя для более сложных и интересных задач, которые действительно требуют твоего опыта и смекалки. Вместо того чтобы пять часов копировать файлы, ты можешь спроектировать отказоустойчивую схему бэкапов. Вместо обхода серверов с проверкой дисков — настроить систему proactive monitoring с прогнозированием сбоев.
Всё начинается с одного скрипта. Скопируй код из статьи, подставь свои пути и запусти. Если что-то не заработало с первого раза — не страшно. Пиши в комментариях, разберёмся вместе. Удачи в автоматизации!

Author: Александра Сергеевна
Оставайтесь на связи
Рецепты от IT-боли. Без воды, без рекламы, без маркетинговой шелухи.
Подписаться на IT-Аптеку →


Затык на WinRM. В статье сказано включить его на целевых машинах, но не сказано чем. Я на своей машине запускаю Enable-PSRemoting, а на удалённой он не включается. Пробовал через psexec — то же самое, ошибка доступа. И ещё: если комп в другой подсети или за VPN, это как-то меняет настройку? Хочу понять, как вообще WinRM поднимается на машине, куда я ещё ни разу не заходил, и что конкретно проверить, если Enable-PSRemoting падает.
Enable-PSRemoting надо запускать на самой целевой машине из-под локального администратора, удалённо он так просто не поднимется. Если машина в домене, проще всего через GPO: Computer Configuration, Administrative Templates, Windows Components, Windows Remote Management, WinRM Service, Allow remote server management through WinRM. Там задаёшь IPv4/IPv6 фильтр, потом включаешь Windows Firewall правило Windows Remote Management (HTTP-In). Без домена используй Invoke-Command -ComputerName с ключом -Credential или, если домена нет, настрой TrustedHosts: Set-Item WSMan:\localhost\Client\TrustedHosts -Value «192.168.1.50» -Force. Когда запускаешь Enable-PSRemoting, добавь -SkipNetworkProfileCheck, иначе в профиле Public он откажется. Проверить результат можно так: Test-WSMan -ComputerName имя_машины, в ответе должен быть ProductVersion. Если видишь ошибку 0x80338012, значит служба WinRM не стартанула, глянь её состояние через Get-Service WinRM на целевой машине. По VPN и подсетям: сам WinRM не привязан к подсети, но клиентский TrustedHosts и правила файрвола нужно настроить под адреса этих сетей. И запомни: после смены TrustedHosts службу WinRM на своей машине надо перезапустить, иначе клиент кэширует старые настройки.
Застрял на моменте с WinRM. Автор пишет, что он должен быть включён на всех целевых машинах, но я не понимаю, что это вообще такое и зачем его настраивать. У меня дома два компа в одной сети, и я хочу с одного поставить прогу на другой. Это как если бы я хотел дотянуться до выключателя в соседней комнате, но между комнатами нет двери, а только стена. WinRM это и есть дверь? Как её открыть правильно, чтобы потом не выключать навсегда и не оставить дыру в безопасности? И почему просто не скопировать файл по сети, а нужно что-то настраивать? Объясни, пожалуйста, на пальцах, что конкретно происходит, когда скрипт пытается запустить установку на удалённом компе, и какие команды надо ввести на обоих компах, чтобы это заработало без лишних сложностей.
WinRM это служба, которая слушает порт 5985 (HTTP) или 5986 (HTTPS) и позволяет выполнять команды по сети через протокол WS-Management. Чтобы поднять её на целевой машине, в PowerShell от админа запусти Enable-PSRemoting -Force. На клиенте, с которого идёт управление, добавь хост в TrustedHosts командой Set-Item WSMan:\localhost\Client\TrustedHosts -Value «IP-адрес» -Force. Проверить, что всё работает, можно так: Test-WSMan -ComputerName <имя>. Если ответ приходит с версией протокола, значит канал открыт. Без этого Invoke-Command и Enter-PSSession не пройдут, а Deploy-Software.ps1 получит ошибку доступа. Для безопасности в рабочей сети лучше не TrustedHosts с звёздочкой, а конкретные имена или настроить HTTPS с сертификатом. В домашней сети на двух машинах достаточно Enable-PSRemoting и добавления IP в TrustedHosts. После теста можно выключить WinRM через Disable-PSRemoting, если он больше не нужен.