

- Установить пакет fail2ban из штатного репозитория Ubuntu.
- Создать /etc/fail2ban/jail.local и включить в нём jail
sshdс параметромbackend = systemd(для 22.04/24.04). - Указать свой порт SSH в параметре
port, если он не 22. - Добавить IP администратора и мониторинга в
ignoreip. - Перезапустить службу и проверить бан командой
fail2ban-client status sshd.
Если jail запущен, но счётчик забаненных всегда 0, в 90% случаев дело в backend: fail2ban не читает логи. Ниже разбираю почему и как это починить.
Fail2ban для защиты SSH стоит, служба active (running), в логе /var/log/auth.log каждые 20 секунд новые Failed password от root, а вывод fail2ban-client status sshd упорно показывает Currently banned: 0.
Знакомо. Обычно картина такая: сервер подняли, SSH открыли наружу, через пару дней увидели в auth.log тысячи строк от accfs, admin, test, support. Поставили fail2ban, нажали systemctl start, успокоились. Через неделю зашли на сервер и увидели в логе, что за это время прошло 240 тысяч попыток подбора пароля. Бан не сработал ни раз.
Fail2ban сам по себе не блокирует брутфорс. Это надстройка над двумя компонентами: читалкой логов (backend, который вытягивает строки) и фильтром (regex, который выцепляет из строк IP). Если ломается одно из двух, jail запускается, отчитывается об успехе, а внутри у него ноль событий. Служба зелёная, защиты нет.
Разберём, что именно ломается при настройке fail2ban для SSH на Ubuntu, как собрать рабочий jail, как проверить, что он реально банит, и как не заблокировать себе доступ через минуту после запуска. Всё, что нужно от тебя: root или sudo, доступ к консоли провайдера на случай самоблока, 20 минут времени. Свежую Ubuntu 22.04 или 24.04 ставить не обязательно, но примеры под них.
Что получится в итоге: jail sshd, читающий логи через systemd-journald, блокирующий IP на настроенное время, восстанавливающий баны после перезагрузки и не задевающий адрес админа. Дальше по тексту я покажу конкретные параметры, которые не стоит брать из мануала по умолчанию, и дам команды проверки на каждом шаге.
Почему fail2ban молчит, хотя установлен и запущен
Смотрю на порядок по частоте. Первые три пункта закрывают 95% случаев, когда fail2ban для защиты ssh на Ubuntu стоит, но не банит.
Backend указывает не туда, куда пишет система
Самая частая причина. В старых гайдах советуют backend = auto или не указывают backend вообще. Fail2ban идёт искать /var/log/auth.log. На Ubuntu 22.04 и 24.04 по умолчанию rsyslog может быть не установлен или отключён, а SSH пишет в journald. Файла нет, fail2ban не находит его и молча продолжает работать без событий. В логе fail2ban при этом либо тишина, либо одна строчка про missing logfile, заметить легко только если специально искать.
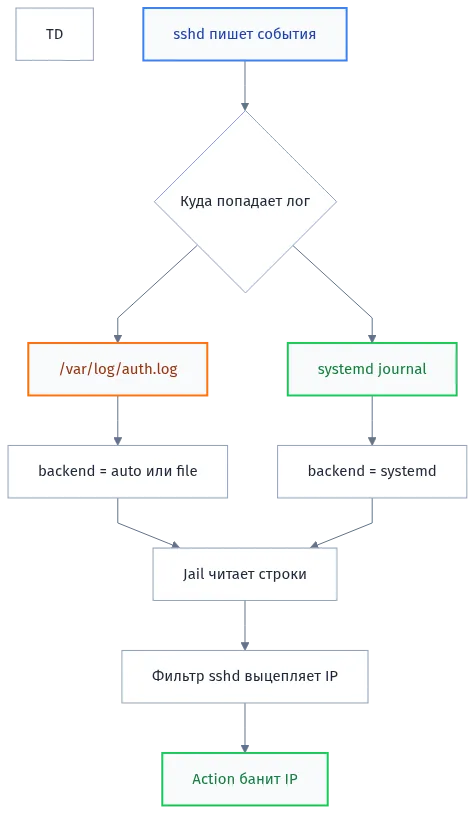
Не установлен python3-systemd
Если ты ставишь backend = systemd, но не поставил пакет python3-systemd, jail sshd не стартует вообще. В логе увидишь что-то вроде Failed to access socket path /run/systemd/private или ошибку импорта модуля. Служба fail2ban при этом останется запущенной, просто один конкретный jail отвалится. Проверить проще всего командой status.
Порт SSH не совпадает с дефолтом в jail
В дефолтном jail sshd прописан port = ssh, что раскрывается в 22. Если ты перенёс SSH на 2222, а в jail.local порт не поменял, fail2ban поднимает iptables-правило на 22. Брутфорс на 2222 идёт мимо правила, IP не блокируется. В логе fail2ban при этом видно события, но бан не применяется: странная ситуация, которую я видел у нескольких команд, пока они не догадались заглянуть в свой sshd_config.
Бан применяется, но консоль провайдера его игнорирует
Иногда iptables на месте, бан работает, но проверяешь ты его из локалки за тем же NAT, а на самом деле под бан попал не тот IP. Локалка выходит через один адрес, а ты смотришь на бан другого. Проверять бан нужно с внешнего хоста, не из сети админа.
bantime = -1 и самоблокировка
Значение bantime = -1 означает бессрочную блокировку. Параметр удобный для тех, кто настроил ignoreip и уверен в себе. Если не настроил, любой неверный ввод пароля с твоего ноутбука закрывает тебе доступ до ручного удаления правила. Это то же самое, что выстрелить себе в ногу, но профессиональнее.
findtime слишком большой, maxretry слишком малый
Обратная ситуация: maxretry = 2 и findtime = 24h. Под бан попадают живые люди, которые опечатались дважды за сутки. Это не защита от брутфорса, это защита от собственных коллег. Значения по умолчанию в Ubuntu разумные, не меняй их без причины.
nftables против iptables
Fail2ban на Ubuntu по умолчанию использует action на базе iptables. На Ubuntu 22.04/24.04 iptables это тонкая обёртка над nftables через nft_compat. В большинстве конфигураций это работает. Ломается там, где система полностью переехала на nftables и правило не долетает до нужной таблицы. Проверять надо фактически: iptables -L -n и nft list ruleset, смотреть, где вообще видны баны.
Рецепт: собираем jail sshd на Ubuntu 22.04/24.04
Подготовка
Проверь три вещи перед установкой: где реально лежит лог SSH, какой у тебя порт SSH, какие адреса трогать нельзя. Первое можно выяснить двумя командами.
# есть ли rsyslog и пишет ли он auth.log
systemctl is-active rsyslog
ls -l /var/log/auth.log

# есть ли запись о запуске sshd в journal
journalctl -u ssh --no-pager | tail -5
Если файл auth.log есть и обновляется, backend может быть auto или file. Если файла нет, а в journal запись есть, backend будет systemd. Второй вариант для Ubuntu 22.04/24.04 штатный.
Порт смотри так:
ss -tlnp | grep sshd
Если вывод не содержит 22, запомни порт. Он пойдёт в параметр port jail.local.
IP админа и мониторинга выпиши заранее. Это критично, потому что дальше настраиваем защиту, которая не умеет спрашивать разрешения.
Системные требования
| Компонент | Минимальная версия | Проверено на |
|---|---|---|
| ОС | Ubuntu 20.04 LTS | Ubuntu 22.04.4 LTS, Ubuntu 24.04 LTS |
| fail2ban | 0.11 | 0.11.2 (22.04), 1.0.2 (24.04) |
| Python | 3.8 | 3.10 (22.04), 3.12 (24.04) |
| python3-systemd | 235 | пакет 235-1build2 и выше |
| firewall | iptables или nftables | ufw + iptables-nft |
| SSH | OpenSSH 8.0 | OpenSSH 8.9 / 9.6 |
На момент публикации актуальна версия fail2ban 1.0.2 в репозитории Ubuntu 24.04. Перед установкой проверь свежие релизы на GitHub fail2ban. Отдельный PPA не нужен, ставь из штатного репозитория.
Порты
| Порт | Протокол | Назначение | Доступен снаружи |
|---|---|---|---|
| 22 (или свой) | TCP | SSH | да, это точка входа |
| ничего | TCP / UDP | fail2ban наружу портов не открывает | нет |
Fail2ban работает внутри системы, слушает только локальные интерфейсы. Наружу ничего не публикует. Единственное, что нужно на firewall, входящий на порт SSH.
Архитектура взаимодействия
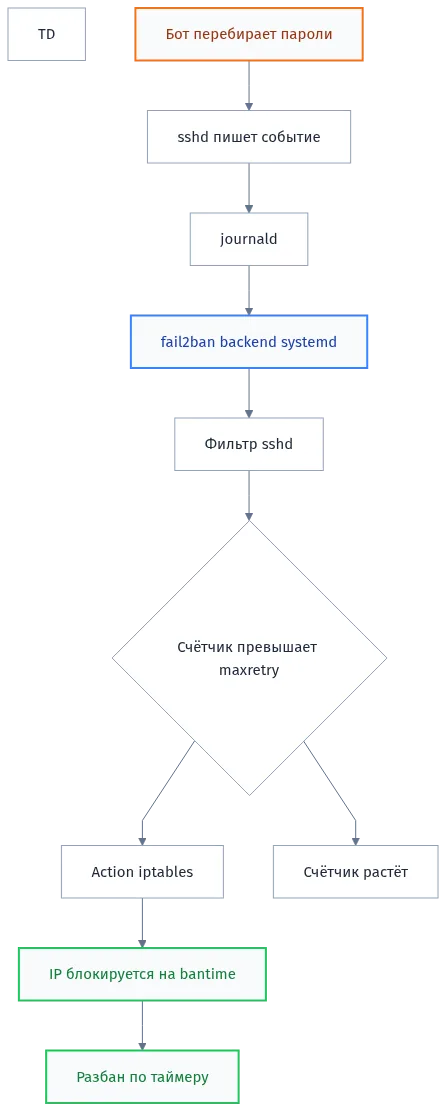
Шаг 1. Установка пакетов
Два пакета: сам fail2ban и python3-systemd. Оба из штатного репозитория.
sudo apt update
sudo apt install -y fail2ban python3-systemd
После установки служба автоматически поднимется с дефолтной конфигурацией, и в ней jail sshd уже включён в Ubuntu 22.04/24.04. То есть базовая защита есть сразу. Но лучше её сразу переложить на jail.local, чтобы обновления пакета не затирали правки.
Ожидаемый результат: systemctl status fail2ban показывает active (running). В выводе fail2ban-client status виден как минимум один jail.
Шаг 2. Правки в jail.local
Файл /etc/fail2ban/jail.conf перезаписывается при обновлении пакета. Все правки только в /etc/fail2ban/jail.local или в файлах внутри /etc/fail2ban/jail.d/*.local. Проверь, что jail.local не существует, и создай с нуля.
sudo test -f /etc/fail2ban/jail.local && echo "уже есть, посмотри глазами" || echo "чисто, создавай"
Создай файл:
[DEFAULT]
# IP, которые fail2ban не тронет никогда
ignoreip = 127.0.0.1/8 ::1 203.0.113.10/32 198.51.100.0/24

# Время бана в секундах. 1h разумный дефолт
bantime = 3600

# Окно, в котором считаются попытки
findtime = 600

# Сколько попыток за findtime допустимо
maxretry = 5

# Читаем логи из journald
backend = systemd

[sshd]
enabled = true
port = 22
filter = sshd

# Дополнительное действие при бане, если нужно
# action = iptables[name=SSH, port=22, protocol=tcp]
Пройдусь по строкам. ignoreip защищает доверенные адреса от бана. Если не внести туда свой IP админа и адрес системы мониторинга, ты рискуешь закрыть себе доступ или сломать checks. Формат списка: пробел, каждый элемент либо IP, либо CIDR. Локальные адреса тоже оставь, иначе не зайдёшь по консоли провайдера через приватную сеть.
bantime = 3600 это час. Для продакшна, который открыт в интернет, я обычно поднимаю до 86400, сутки. Смысла в -1 нет: реальные боты приходят с разных адресов, а вечный бан одного IP ничего не решает, зато ломает ноутбук админа, если он ошибся паролем. Бессрочный бан без причины в большинстве случаев ломает больше, чем защищает.
findtime = 600 и maxretry = 5: пять неудачных попыток за 10 минут. Это уже явно не человек, который опечатался. Реальные люди опечатываются один, максимум два раза. Боты делают сотни.
backend = systemd ключевая строка для 22.04 и 24.04. С этим backendом fail2ban читает события из journald, а logpath в jail sshd игнорируется. Он просто не нужен и его даже можно не указывать. Если оставишь logpath по привычке, он не помешает, но и не поможет.
Порт: если у тебя SSH не на 22, а, скажем, на 2222, в строке port должна быть цифра 2222. Название ssh в этом параметре раскрывается через /etc/services, и для большинства это 22, но лучше писать цифру явно.
Ожидаемый результат: файл создан, синтаксис цел. Проверить без перезапуска:
sudo fail2ban-client -t
Если в выводе OK: configuration test is successful, можно перезапускать. Если что-то не так, fail2ban покажет, в каком файле и на какой строке.
Шаг 3. Перезапуск и первичная проверка
sudo systemctl restart fail2ban
sudo systemctl status fail2ban --no-pager
В статусе должно быть active (running). Теперь смотрим на сам jail.
sudo fail2ban-client status sshd
Ожидаемый результат:
Status for the jail: sshd
|- Filter
|  |- Currently failed: 0
|  |- Total failed:     0
|  `- Journal matches:  _SYSTEMD_UNIT=ssh.service + _COMM=sshd
`- Actions
   |- Currently banned: 0
   |- Total banned:     0
   `- Banned IP list:
Строка Journal matches здесь главное доказательство, что backend systemd подключился и jail реально читает события. Если этой строки нет, а вместо неё File list с путём к несуществующему файлу, значит backend не переключился. Проверь jail.local ещё раз.
Шаг 4. Безопасность на этапе настройки
Пока ты настраиваешь fail2ban, соблюдай четыре правила, иначе самоблок гарантирован.
Правило 1. ignoreip заполнен до первого перезапуска службы. Если хочешь жить спокойно, добавь туда и свой домашний IP, и IP офиса, и адрес мониторинга. CIDR дробить крупно, но не настолько, чтобы половина интернета попала в белый список. /32 для одного адреса, /24 для локальной подсети, не больше.
Правило 2. Не настраивай bantime = -1, пока не уверен в ignoreip на сто процентов. У меня был случай, когда коллега выставил бессрочный бан, добавил свой IP как 1.2.3.4/32 и всё равно себя заблокировал, потому что работал через NAT компании, а наружу выходил с 5.6.7.8. Час бана переживаемый инцидент, бессрочный уже требует звонка провайдеру.
Правило 3. Держи открытую консоль KVM или IPMI, пока не убедишься, что SSH работает и настройка не роняет сеть. Перезапуск fail2ban не должен закрывать уже установленные соединения, но если что-то пойдёт не так, физический доступ к консоли единственный путь назад.
Правило 4. UFW, если он используется, не должен конфликтовать с fail2ban. Fail2ban вставляет правила в iptables перед цепочкой UFW-user-input. Если правило UFW разрешает порт 22 для всех, это не мешает банам fail2ban применять свой REJECT. Но убедиться стоит:
sudo ufw status verbose
sudo iptables -L -n | grep -i f2b
В выводе iptables должны быть цепочки f2b-sshd или строки с одинаковыми комментариями. Если их нет, fail2ban не поставил правила в firewall.
Шаг 5. Проверка на реальном боте
Хорошая проверка: имитировать атаку с другого хоста, не входящего в ignoreip. Заходишь с VPS или из чужой сети, где SSH-клиент есть, и делаешь несколько неудачных попыток.
# выполнять с ДРУГОГО хоста, не с самого сервера
ssh -o PreferredAuthentications=password \
    -o PubkeyAuthentication=no \
    -o StrictHostKeyChecking=no \
    wronguser@твой-сервер
Пароль вводи заведомо неверный. Пять раз. После пятого раза fail2ban банит этот IP на час.
Ожидаемый результат на сервере:
sudo fail2ban-client status sshd
Поле Currently banned становится 1, в Banned IP list виден IP твоего второго хоста. Если этого не произошло, ищи причину в разделе диагностики ниже.
Снять бан можно так:
sudo fail2ban-client set sshd unbanip 5.6.7.8
Хорошая идея в первые дни: настроить уведомления. Механизм несложный, но требует отдельного разбора, чтобы не утонуть в опциях.
Проверка: как убедиться, что fail2ban действительно работает
Служба active (running) ни о чём не говорит. Fail2ban может быть запущен, но не находит событий, и ты об этом узнаешь только через месяц по числу попыток в auth.log. Ниже набор проверок, которые надо делать до того, как закрыть SSH-сессию и уйти спать.
Проверка 1. Jail читает именно тот источник, откуда пишет SSH
sudo fail2ban-client status sshd
Смотри строку, начинающуюся с Journal matches или File list. Если backend systemd, там должно быть _SYSTEMD_UNIT=ssh.service. Если backend file или auto, там должен быть путь к реально существующему файлу. Проверь, что файл обновляется:
sudo tail -f /var/log/auth.log
И параллельно в другой сессии сделай пару неудачных попыток SSH. Строки должны появляться. Если файла нет, делай проверку через журнал:
journalctl -u ssh -f
Если в одном из этих двух источников событий нет, fail2ban ничего не увидит. Тогда backend определяется по факту: есть свежий auth.log, значит backend = auto, нет, значит backend = systemd.
Проверка 2. Фильтр выцепляет IP из строки
Даже при рабочем backend может не сработать фильтр, если формат строки в журнале отличается от того, что ждёт regex. Проверяется ручным тестом:
sudo fail2ban-regex systemd-journal /etc/fail2ban/filter.d/sshd.conf
Или альтернативный вызов с явным источником:
sudo fail2ban-regex "$(journalctl -u ssh --no-pager -n 200)" \
  /etc/fail2ban/filter.d/sshd.conf --print-all-matched | head -40
Ожидаемый результат: в выводе есть блок Results, где количество Failregex: больше нуля, а в Lines: больше нуля. Если Failregex: 0, фильтр не понял ни одной строки. Это отдельная проблема, чаще всего из-за локали или нестандартного формата лога. Здесь спасает либо обновление fail2ban до актуальной версии, либо правка регулярки в /etc/fail2ban/filter.d/sshd.local.
Проверка 3. Правила iptables реально вставлены
sudo iptables -L -n --line-numbers | grep -A5 f2b
Должны быть цепочки вида f2b-sshd с одним правилом REJECT для забаненного IP. Если цепочек нет, а jail запущен, значит action не сработал. Причины: переезд системы на nftables без совместимости, отсутствие модуля iptables, повреждённый action.d/iptables.conf.
Быстрая проверка nftables:
sudo nft list ruleset | grep -i f2b
Если правила видны здесь, а в iptables нет, у тебя nftables backend. Fail2ban на это не всегда реагирует автоматически, и я разберу это ниже отдельно.
Проверка 4. Счётчик растёт при живом брутфорсе
Если в интернет смотрит порт 22, долго ждать не придётся. Обычно за 10-30 минут прилетает первый бот. Проверь через некоторое время:
sudo fail2ban-client status sshd
Total failed должно расти. Если за час ноль, jail почти наверняка не читает логи.
Проверка 5. Бан восстанавливается после перезагрузки
Fail2ban умеет восстанавливать свои баны при старте службы, но только если firewall сам по себе переживёт reboot. iptables без сохранения состояния после перезагрузки пустеет, и fail2ban при старте заново вставляет свои правила для тех IP, которые помнит в своей базе. Проверяется просто: ребутни сервер до того, как закрывать его в продакшн, и после старта проверь fail2ban-client status sshd. Список забаненных должен совпадать с тем, что был до ребута.
Если баны после перезагрузки не восстановились, смотри systemd unit fail2ban.service. Он должен иметь After=network.target и не отваливаться по таймауту.
Итоговая самопроверка одним скриптом
Ниже то, что удобно запускать после каждой правки jail.local. Копируй целиком.
#!/usr/bin/env bash
set -euo pipefail

echo "1. Служба:"
systemctl is-active fail2ban

echo "2. Jail sshd:"
fail2ban-client status sshd | grep -E "Currently|Total|Journal|File"

echo "3. Правила iptables:"
iptables -L -n | grep -c f2b-sshd || echo "правил нет"

echo "4. Правила nftables:"
nft list ruleset 2>/dev/null | grep -c f2b || echo "правил нет"

echo "5. Последние строки fail2ban:"
journalctl -u fail2ban --no-pager -n 10
Сохрани как /usr/local/sbin/f2b-check.sh, дай chmod +x. Запускать от root. Пять строк вывода показывают, работает ли связка целиком. Если в пунктах 3 и 4 одновременно ноль, jail работает, но баны не применяются.
Так выглядит рабочая конфигурация fail2ban для защиты SSH на Ubuntu. Ошибки, которые чаще всего ломают уже настроенный jail, типичные причины неработающих банов на боевых серверах и разбор альтернатив вроде sshguard и ufw limit разберу ниже.
Почему jail не стартует и кто виноват в молчаливом бездействии
Ты поставил fail2ban, вроде всё настроил, а в логах тишина и брутфорс идёт как ни в чём не бывало. Разберём типовые осложнения по порядку. Формат такой: что видишь, почему так, что делать.
jail sshd падает с ошибкой про systemd-python
Симптом: systemctl status fail2ban показывает failed, в логе /var/log/fail2ban.log строка вида Failed to access socket path: /run/systemd/private или No module named 'systemd'.
Причина: ты указал в jail backend = systemd, но в системе нет python-биндинга к journald. Fail2ban не умеет сам по себе читать journal, ему нужен модуль python3-systemd.
Решение: доустановить пакет и перезапустить службу.
sudo apt install python3-systemd
sudo systemctl restart fail2ban
sudo fail2ban-client status sshd
После перезапуска в статусе должны появиться счётчики Total failed и Total banned. Если там нули при активном брутфорсе, значит backend всё ещё не читает логи, копай дальше.
backend = auto не находит auth.log
Симптом: сервис запущен, ошибок нет, бана нет. В /var/log/auth.log при этом записи о Failed password пишутся.
Причина: на Ubuntu 22.04 и 24.04 логи SSH уходят в journald, а не в файл auth.log по классике rsyslog. Fail2ban с backend = auto сначала пробует pyinotify, потом polling файла, не находит ничего и молча переходит в режим «жду событий, которых не будет».
Решение: явно переключи jail на systemd. Открой /etc/fail2ban/jail.d/sshd.local, добавь в секцию sshd одну строку. Поле logpath при этом игнорируется, это нормально.
[sshd]
enabled = true
backend = systemd
port = ssh
Перезапусти службу и проверь, что счётчик failed растёт. Если растёт, значит backend работает.
iptables не применяется, потому что система на nftables
Симптом: fail2ban пишет BAN 1.2.3.4, а IP всё равно стучится. iptables -L -n показывает правила, но трафик проходит.
Причина: Ubuntu 22.04 и 24.04 использует nftables как основной стек. Legacy-iptables работает через трансляционный слой, но в отдельных сборках и при кастомных правилах есть рассинхрон. Fail2ban по умолчанию использует action iptables, и его цепочка может оказаться в стороне от реального фильтра.
Решение: переключи действие на nftables-совместимое. В jail.local в секции [DEFAULT] добавь:
[DEFAULT]
banaction = nftables-multiport
banaction_allports = nftables-allports
Затем перезапуск и проверка, что бан реально роняет пакеты.
sudo systemctl restart fail2ban
sudo nft list ruleset | grep -A5 f2b
sudo fail2ban-client set sshd banip 203.0.113.45
sudo nft list chain inet f2b-table f2b-chain
Для проверки используй адрес из документации для тестов (203.0.113.0/24), не свой реальный. Иначе получишь красную строку в статусе и объяснение коллегам, почему сервер недоступен.
Неверный порт в jail, бан летит мимо
Симптом: счётчик failed растёт, но бан не срабатывает.
Причина: в jail port по умолчанию 22. Если SSH переехал на 2222, fail2ban слушает события для одного порта, а банит правила для другого. Или вообще не банит, потому что трафик не попадает в цепочку.
Решение: явно указать порт в jail.
[sshd]
enabled = true
backend = systemd
port = 2222
Если портов несколько, перечисли через запятую, синтаксис поддерживает список.
bantime = -1 и самоблокировка админа
Симптом: ты заходишь с домашнего IP, который сегодня сменил провайдер, и получаешь connection refused. Навсегда.
Причина: bantime = -1 это бессрочный бан. Если ты не в ignoreip или промахнулся с настройкой maxretry, бан снимается только вручную.
Решение: сначала добавь админские и мониторинговые адреса в ignoreip, потом трогай bantime. И не ставь -1 в проде без острой нужды.
[DEFAULT]
ignoreip = 127.0.0.1/8 ::1 198.51.100.10 198.51.100.0/28
bantime = 3600
findtime = 600
maxretry = 5
Разбанить адрес вручную можно так:
sudo fail2ban-client set sshd unbanip 198.51.100.10
sudo fail2ban-client status sshd
Fail2ban и ufw: правила живут в разных слоях
Симптом: ufw показывает правила, но fail2ban пишет свои баны в iptables-цепочку, которая либо ниже по приоритету, либо вообще не в path трафика.
Причина: ufw сам управляет iptables (или nftables с backend). Правила fail2ban вставляются в отдельную цепочку f2b-sshd. Если ufw перезагрузит свой набор правил, часть цепочки может отвалиться.
Решение: используй banaction, совместимый с ufw, либо наоборот отключи ufw для SSH-порта и полагайся только на fail2ban. Второе хуже: остаёшься без базового фильтра.
[DEFAULT]
banaction = ufw
banaction_allports = ufw
Проверка после переключения:
sudo ufw status numbered
sudo fail2ban-client set sshd banip 203.0.113.45
sudo ufw status numbered
В списке ufw появится правило DENY для тестового адреса. Сними бан через unbanip, чтобы не забыть.
Альтернативы, если fail2ban не подходит
Fail2ban это не единственный способ отбить брутфорс. Иногда его заменяют или дополняют другими инструментами. Ниже короткое сравнение, чтобы не переизобретать.
| Инструмент | Что делает | Когда уместен | Минусы |
|---|---|---|---|
| fail2ban | Разбирает логи, банит по regex, гибкие jail | SSH, nginx, postfix, любой сервис с логами | Логика через регулярки, чувствителен к формату |
| sshguard | Парсит auth.log и journald, банит через pf/iptables/nftables | Минимализм, одна задача: SSH и веб | Меньше готовых jail, меньше тонкой настройки |
| UFW limit | Не больше 6 попыток за 30 секунд с одного IP | Быстрый барьер для слабого брутфорса | Не банит эскалирующе, легко обойти распределённой атакой |
| Только ключи, без пароля | Пароли отключены, брутфорс невозможен по определению | Стандарт для продакшена | Не защищает от DoS на порт, шум в логах остаётся |
| Port knocking | Порт 22 закрыт, открывается секретной последовательностью | Параноидальный или маленький контур | Ломает автоматизацию, нужен клиентский скрипт |
Почему выбран fail2ban как основной: он работает с любыми логами, а не только с SSH, у него есть готовые jail, и его легко масштабировать на web-сервисы без разворачивания второй системы. Ключи без пароля это обязательная база, но fail2ban закрывает ещё и флуд попытками, который жрёт CPU и место в логах.
Профилактика: мониторинг, бэкап, обновления, откат
После настройки jail начинается самая скучная и самая важная часть. Придумать что-то интереснее не получится: без мониторинга ты не узнаешь, что fail2ban перестал банить, пока не увидишь падение sshd от нехватки файловых дескрипторов. Или пока кто-то не сольёт пароль от слабого аккаунта, который ты забыл.
Мониторинг, который реально ловит проблему
Три уровня наблюдения, все три обязательны.
Первый: проверка живости самого сервиса. Prometheus с node_exporter или Zabbix штатно увидят, что fail2ban.service в состоянии failed. Алерт ставить на любое не-running состояние.
Второй: счётчики банов. Если за сутки ни одного бана при живой системе в интернете, это подозрительно. Либо ты за NAT в тихом сегменте, либо backend молча ничего не читает.
sudo fail2ban-client status sshd
sudo fail2ban-client status sshd | grep -E "Total|Currently"
Третий: цепочка бана. Проверяй, что правила вообще существуют в фильтре. Один раз в сутки по крону достаточно.
#!/bin/bash
count=$(sudo nft list chain inet f2b-table f2b-chain 2>/dev/null | grep -c "drop\|reject")
if [ "$count" -eq 0 ]; then
  echo "fail2ban chain empty" | logger -t f2b-check
fi
Запусти этот скрипт по крону в 6 утра, лог уйдёт в journal. Если правило пропало, увидишь строку в journalctl.
Бэкап конфигов: что, как часто, куда, как восстановить
Бэкапить надо три вещи: /etc/fail2ban/jail.local, всё содержимое /etc/fail2ban/jail.d/ и кастомные фильтры в /etc/fail2ban/filter.d/. Всё остальное восстанавливается из пакета.
| Что | Как часто | Где хранить | Срок хранения |
|---|---|---|---|
| /etc/fail2ban/jail.local | После каждого изменения | git-репозиторий + внешнее хранилище | Бессрочно |
| /etc/fail2ban/jail.d/*.local | После каждого изменения | git-репозиторий | Бессрочно |
| /etc/fail2ban/filter.d/*.conf кастомные | После каждого изменения | git-репозиторий | Бессрочно |
| fail2ban.log, journald | Ежедневно | Локально + ротация | 30 дней минимум |
Git-репозиторий держи приватный, где-то в стороне от того же сервера. Если сервер умрёт вместе с репозиторием, восстановить будет нечего. Простой вариант: bare-repo на другом хосте или приватный репозиторий у любого провайдера.
Восстановление за две команды:
sudo cp -a /etc/fail2ban /etc/fail2ban.bak
sudo git clone git@git.example.com:infra/fail2ban-config.git /tmp/f2b-restore
sudo rsync -av /tmp/f2b-restore/ /etc/fail2ban/
sudo fail2ban-client reload
sudo fail2ban-client status
После reload проверь, что все jail по списку, что нет ошибок в логе.
sudo tail -50 /var/log/fail2ban.log
sudo fail2ban-client status
Автозапуск и порядок старта
Fail2ban из штатного пакета прописан в systemd. Проверить и включить:
sudo systemctl is-enabled fail2ban
sudo systemctl enable fail2ban
sudo systemctl status fail2ban
Если у тебя fail2ban управляет правилами iptables вручную, добавь после него зависимость в юните. Проблема: SSH поднялся, fail2ban ещё не стартовал, первые секунды атака идёт без фильтра. Для паранойи хватит After=network.target sshd.service и Wants=sshd.service в override-юните. В большинстве случаев это оверкилл, но в высокорисковых контурах оправдано.
sudo systemctl edit fail2ban
В открывшемся файле добавить секцию:
[Unit]
After=network.target sshd.service
Wants=sshd.service
Сохранить, выполнить sudo systemctl daemon-reload и перезапустить.
Безопасность самого fail2ban
Fail2ban запускается от root, потому что ему нужно править сетевые правила и читать системные логи. Значит, доступ к конфигу равен доступу к root. Права на файлы:
sudo chown root:root /etc/fail2ban/jail.local
sudo chmod 640 /etc/fail2ban/jail.local
sudo find /etc/fail2ban -type f -name "*.conf" -exec chmod 640 {} \;
В git-репозиторий не коммить админские IP в открытом виде, если репозиторий хоть как-то доступен снаружи. Либо держи репо строго приватным, либо выноси ignoreip в отдельный файл, который не в git.
Отдельно про SSH: после настройки fail2ban первым делом отключи вход по паролю и оставь только ключи. Тогда брутфорс перестаёт находить цель, а fail2ban только фильтрует шум.
PasswordAuthentication no
PubkeyAuthentication yes
PermitRootLogin prohibit-password
MaxAuthTries 3
Не забудь до перезапуска sshd проверить, что твой ключ реально работает. Ошибка тут типичная: сначала отключили пароль, потом вспомнили, что ключ на старом ноутбуке. Проверяй второй сессией, не закрывая первую.
Безопасное обновление и откат
Fail2ban обновляется из штатного репозитория Ubuntu. Отдельный PPA не нужен.
sudo apt update
sudo apt list --upgradable | grep fail2ban
sudo apt-get install --only-upgrade fail2ban
Перед обновлением убедись, что jail.local лежит отдельно, а не в jail.conf. Пакет перезаписывает только jail.conf и фильтры из стандартного набора, локальные файлы не трогает.
Откат: если новая версия сломала работу, держи зафиксированную версию из репозитория.
apt-cache policy fail2ban
sudo apt-get install fail2ban=1.0.2-3ubuntu0.1
Точную версию смотри в apt-cache policy, я привожу пример формата. После отката обязательно перезапусти службу и проверь статус jail.
FAQ
Почему fail2ban не работает после настройки, хотя служба запущена?
Три причины закрывают большинство случаев. Первая: backend не читает логи, чаще всего auto на системах с journald. Вторая: неверный порт в jail, если SSH на нестандартном. Третья: chain fail2ban не в path трафика из-за конфликта с nftables или ufw. Начни с fail2ban-client status sshd: если Total failed ноль, проблема в чтении логов, а не в бане.
Как проверить, что fail2ban реально банит IP?
Тестовый бан поставь руками и посмотри цепочку. Сначала banip для адреса из документационных диапазонов 203.0.113.0/24, потом nft list ruleset или iptables -L -n | grep f2b, в зависимости от того, что используешь. Увидишь правило drop для тестового IP. После проверки сними бан через unbanip. Нет правила в цепочке, значит action работает не в том стеке.
Что делать, если fail2ban забанил мой админский IP?
Зайди через jump-хост или второй доступ, который не попал под бан. Сними бан командой sudo fail2ban-client set sshd unbanip ТВОЙ_IP. Дальше внеси свой адрес в ignoreip в jail.local, перезапусти службу. Если доступа совсем нет, с консоли провайдера правь конфиг и перезапускай fail2ban, потом sshd. В следующий раз ignoreip настраивай до bantime.
Чем fail2ban отличается от UFW limit?
UFW limit это статический фильтр: не больше шести попыток за тридцать секунд с одного IP, дальше дропает пакеты на короткое время. Fail2ban банит адрес на bantime целиком, а не только ограничивает скорость, и умеет работать с любыми сервисами, не только с SSH. UFW limit можно включить одной строкой и он не требует парсинга логов, поэтому его выставляют как дополнительный барьер поверх fail2ban. Заменить fail2ban им нельзя, распределённая атака с сотен адресов пройдёт мимо счётчика.
Сколько банит fail2ban по умолчанию и стоит ли менять?
В дефолтном jail.conf Ubuntu стоит bantime = 10m, findtime = 10m, maxretry = 5. Для публичного SSH это слишком мягко: за десять минут атакующий успевает пять попыток, потом снова пять. Рабочий компромисс: bantime = 1h при повторе растёт до суток, findtime = 10m, maxretry = 3. Для высокорисковых контуров bantime в сутки и больше. bantime = -1 не ставь без крайней нужды, сам залипнешь.
Как отличить брутфорс от легитимного пользователя в логах?
Пользователь ошибается паролем и заходит со второй-третьей попытки с одного и того же адреса. Брутфорс перебирает логины, часто с разных адресов, и Failed password идёт сотнями. Если из логов видно один IP и один логин с редкими попытками, это живой человек, не поднимай maxretry агрессивно. Смотришь лог командой journalctl -u ssh --since "1 hour ago" | grep -c "Failed password", цифра выше сотни за час на публичном IP это уже атака.
Что в итоге и куда смотреть дальше
После всех шагов у тебя на сервере живой jail sshd, который читает журнал через systemd, банит в тот же стек, что фильтрует трафик, не блокирует твой админский и мониторинговый адреса, и восстанавливает свои правила при перезапуске. Плюс бэкап конфига в git, мониторинг на живость службы и на пустую цепочку, ключи вместо паролей.
Что смотреть первым, если что-то пошло не так. Команда fail2ban-client status sshd показывает, читает ли jail события вообще. Читает, но не банит: смотри banaction и конфликт стеков iptables/nftables. Банит, но IP всё равно стучится: смотри цепочку f2b в nft/iptables напрямую. Всё сходится, но по SSH зайти не можешь: проверь ignoreip и снимай бан через консоль провайдера.
Дальше по желанию: свои jail для nginx, postfix, dovecot. Схема та же, отличается только фильтр и regex. Как только базовый SSH-кейс заработал, копирование на другие сервисы занимает минут десять на каждый.
fail2ban-client status sshd и куски лога из /var/log/fail2ban.log за последние пять минут. С указанием версии Ubuntu, стека фильтрации (iptables или nftables) и того, что именно происходит: служба падает, бан не применяется, или IP в бане, но трафик идёт. Разберём конкретно твой случай, а не абстрактный.
Author: Александра Сергеевна
Оставайтесь на связи
Рецепты от IT-боли. Без воды, без рекламы, без маркетинговой шелухи.
Подписаться на IT-Аптеку →


Интересно, а что делать, если машин не одна, а десять? На каждой ставить fail2ban по отдельности или есть общий центр? Получается, как с сигнализацией: в каждой квартире своя пищалка, а хочется один пульт охраны. Но если пульт один, он ведь тоже может упасть. Как у вас организовано обновление правил и сбор логов с нескольких серверов одновременно?
С нескольких машин схема другая. Локальный fail2ban на каждом узле оставляю, он банит быстро и не зависит от сети. А сверху ставлю сбор событий: fail2ban-client на ноде пишет в свой журнал, оттуда через rsyslog или promtail строки уходят на центральный хост. Там уже можно смотреть всплески и руками добавлять IP в общий ignoreip или в блок-лист. Есть нюанс: если банить только централизованно, между атакой и реакцией проходит время, которого брутфорсу хватает. Поэтому локальный jail sshd с bantime = 86400 остаётся первой линией. Второй момент, при обновлении конфигов на десяти серверах удобно держать один шаблон jail.local в git и раскатывать через ansible. Тогда расхождение портов или backend сразу видно. Проверить, что везде одинаково, можно так: ansible all -m shell -a ‘fail2ban-client status sshd | grep Banned’. Если на каком-то хосте счётчик стоит на нуле, значит там опять backend не тот. И ещё, на 24.04 с nftables правило из локального fail2ban иногда живёт в отдельной таблице, поэтому при централизованном мониторинге смотрите сразу оба вывода: iptables -L -n и nft list ruleset.
У меня SSH на нестандартном порту 2222, и я не понял: порт надо указывать только в jail.local, или ещё где-то в filter.d/sshd.conf? Правило iptables всё равно встаёт на 22, хотя в конфиге цифра стоит. Проверял iptables -L -n, бан не появляется вообще. Это из-за того, что фильтр ждёт строку с портом 22, или просто backend не читает journald?
Порт в filter.d менять не надо. Фильтр sshd цепляется за сам факт Failed password в строке и порт там не сверяет, ему всё равно, 22 у тебя или 2222. Значение port в jail.local нужно только для action: fail2ban отдаёт его в iptables при бане. Отсюда и симптом.
Если бан не появляется вообще, проблема не в порте. Смотри два места. Первое: fail2ban-client status sshd, поле Total failed. Если там 0, backend не видит события, скорее всего забыл python3-systemd или не подставил backend = systemd в секцию [sshd] jail.local, а не в [DEFAULT]. Второе: fail2ban-client -d 2>&1 | grep -i port выдаст, каким портом реально оперирует action. Сравни с выводом ss -tlnp | grep sshd.
Рабочий приём: создай /etc/fail2ban/jail.d/sshd.local с секцией [sshd], port = 2222, backend = systemd, и сделай systemctl restart fail2ban. Старый jail при этом из jail.local лучше убрать, иначе последняя секция выигрывает неочевидно. Проверка бана: fail2ban-client set sshd banip 203.0.113.10, затем iptables -L -n | grep 203.0.113.10. Потом unbanip вручную, чтобы не оставить мусорное правило.
Ставлю backend = systemd, а в fail2ban-client status sshd всё равно Failed to access socket. Пакет python3-systemd я поставил до fail2ban, apt сказал «уже установлено». Может ли быть, что внутри jail.local строка идёт до секции [sshd] и потому игнорится? Или systemd-backend вообще требует, чтобы fail2ban запускался после sshd в таргетах? Хочу понять, где именно он ищет сокет.
Обычно дело не в порядке строк, а в том, что systemd-backend в fail2ban 0.11+ подключается к journal по пути /run/systemd/journal/socket, а не через /run/systemd/private. Проверь два момента. Первый: пакет python3-systemd нужен только для python-модуля, но сам backend на 22.04/24.04 работает через ctypes и libsystemd, так что ошибка socket чаще про способ чтения, а не про зависимость. Второй: в jail.local для [sshd] должны быть одновременно backend = systemd и logpath отсутствовать или быть пустым, иначе fail2ban_client может выбрать file-режим и ругаться на путь. Быстрая проверка: systemctl show fail2ban -p ExecMainStartTimestamp покажет, стартовал ли он после sshd, и journalctl -u fail2ban -n 50 содержит строку про выбранный backend. Если там file, значит jail.local перекрыт файлом из jail.d, например 00-firewalld.local, который выставляет backend = auto. Убери конфликт и перезапусти. Ещё нюанс: при systemd-backend fail2ban видит только записи после своего запуска, поэтому старые Failed password из прошлой сессии в счётчик не попадут.
На шаге с backend=systemd у меня всплыло другое: fail2ban-client status sshd показывает jail, но в логе journalctl -u fail2ban ни строчки про события SSH. Как будто система не пишет туда то, что надо. Это связано с фильтром regex? У меня Ubuntu 22.04, OpenSSH стоит стандартный, порт не менял.
Скорее всего фильтр не цепляется за строки. Fail2ban читает journald, но вытаскивает IP только через regex из filter.d/sshd.conf. Проверь два момента. Первый: journalctl -u ssh -n 50 —no-pager смотри, что именно пишет демон. В 22.04 OpenSSH может не писать строки вида Failed password в journal, если включён LogLevel QUIET или VERBOSE без явных сообщений. Второй: прогони fail2ban-regex «journalctl -u ssh -n 100 —no-pager» /etc/fail2ban/filter.d/sshd.conf. В выводе будет блок Lines и таблица Matches. Если matches 0, фильтр не понимает формат строк, и надо добавить свой regex в файл /etc/fail2ban/filter.d/sshd.local через failregex. Ещё проверь, что не стоит ignoreip на весь диапазон, и что в jail.local не переопределён logpath без systemd. Быстрая проверка без ожидания бота: с другого хоста запусти ssh с заведомо неверным паролем, затем сразу fail2ban-client status sshd и journalctl -u fail2ban -n 30. Если в логе fail2ban появились строки Found, но Ban не выставляется, дело в action или port, а не в фильтре.